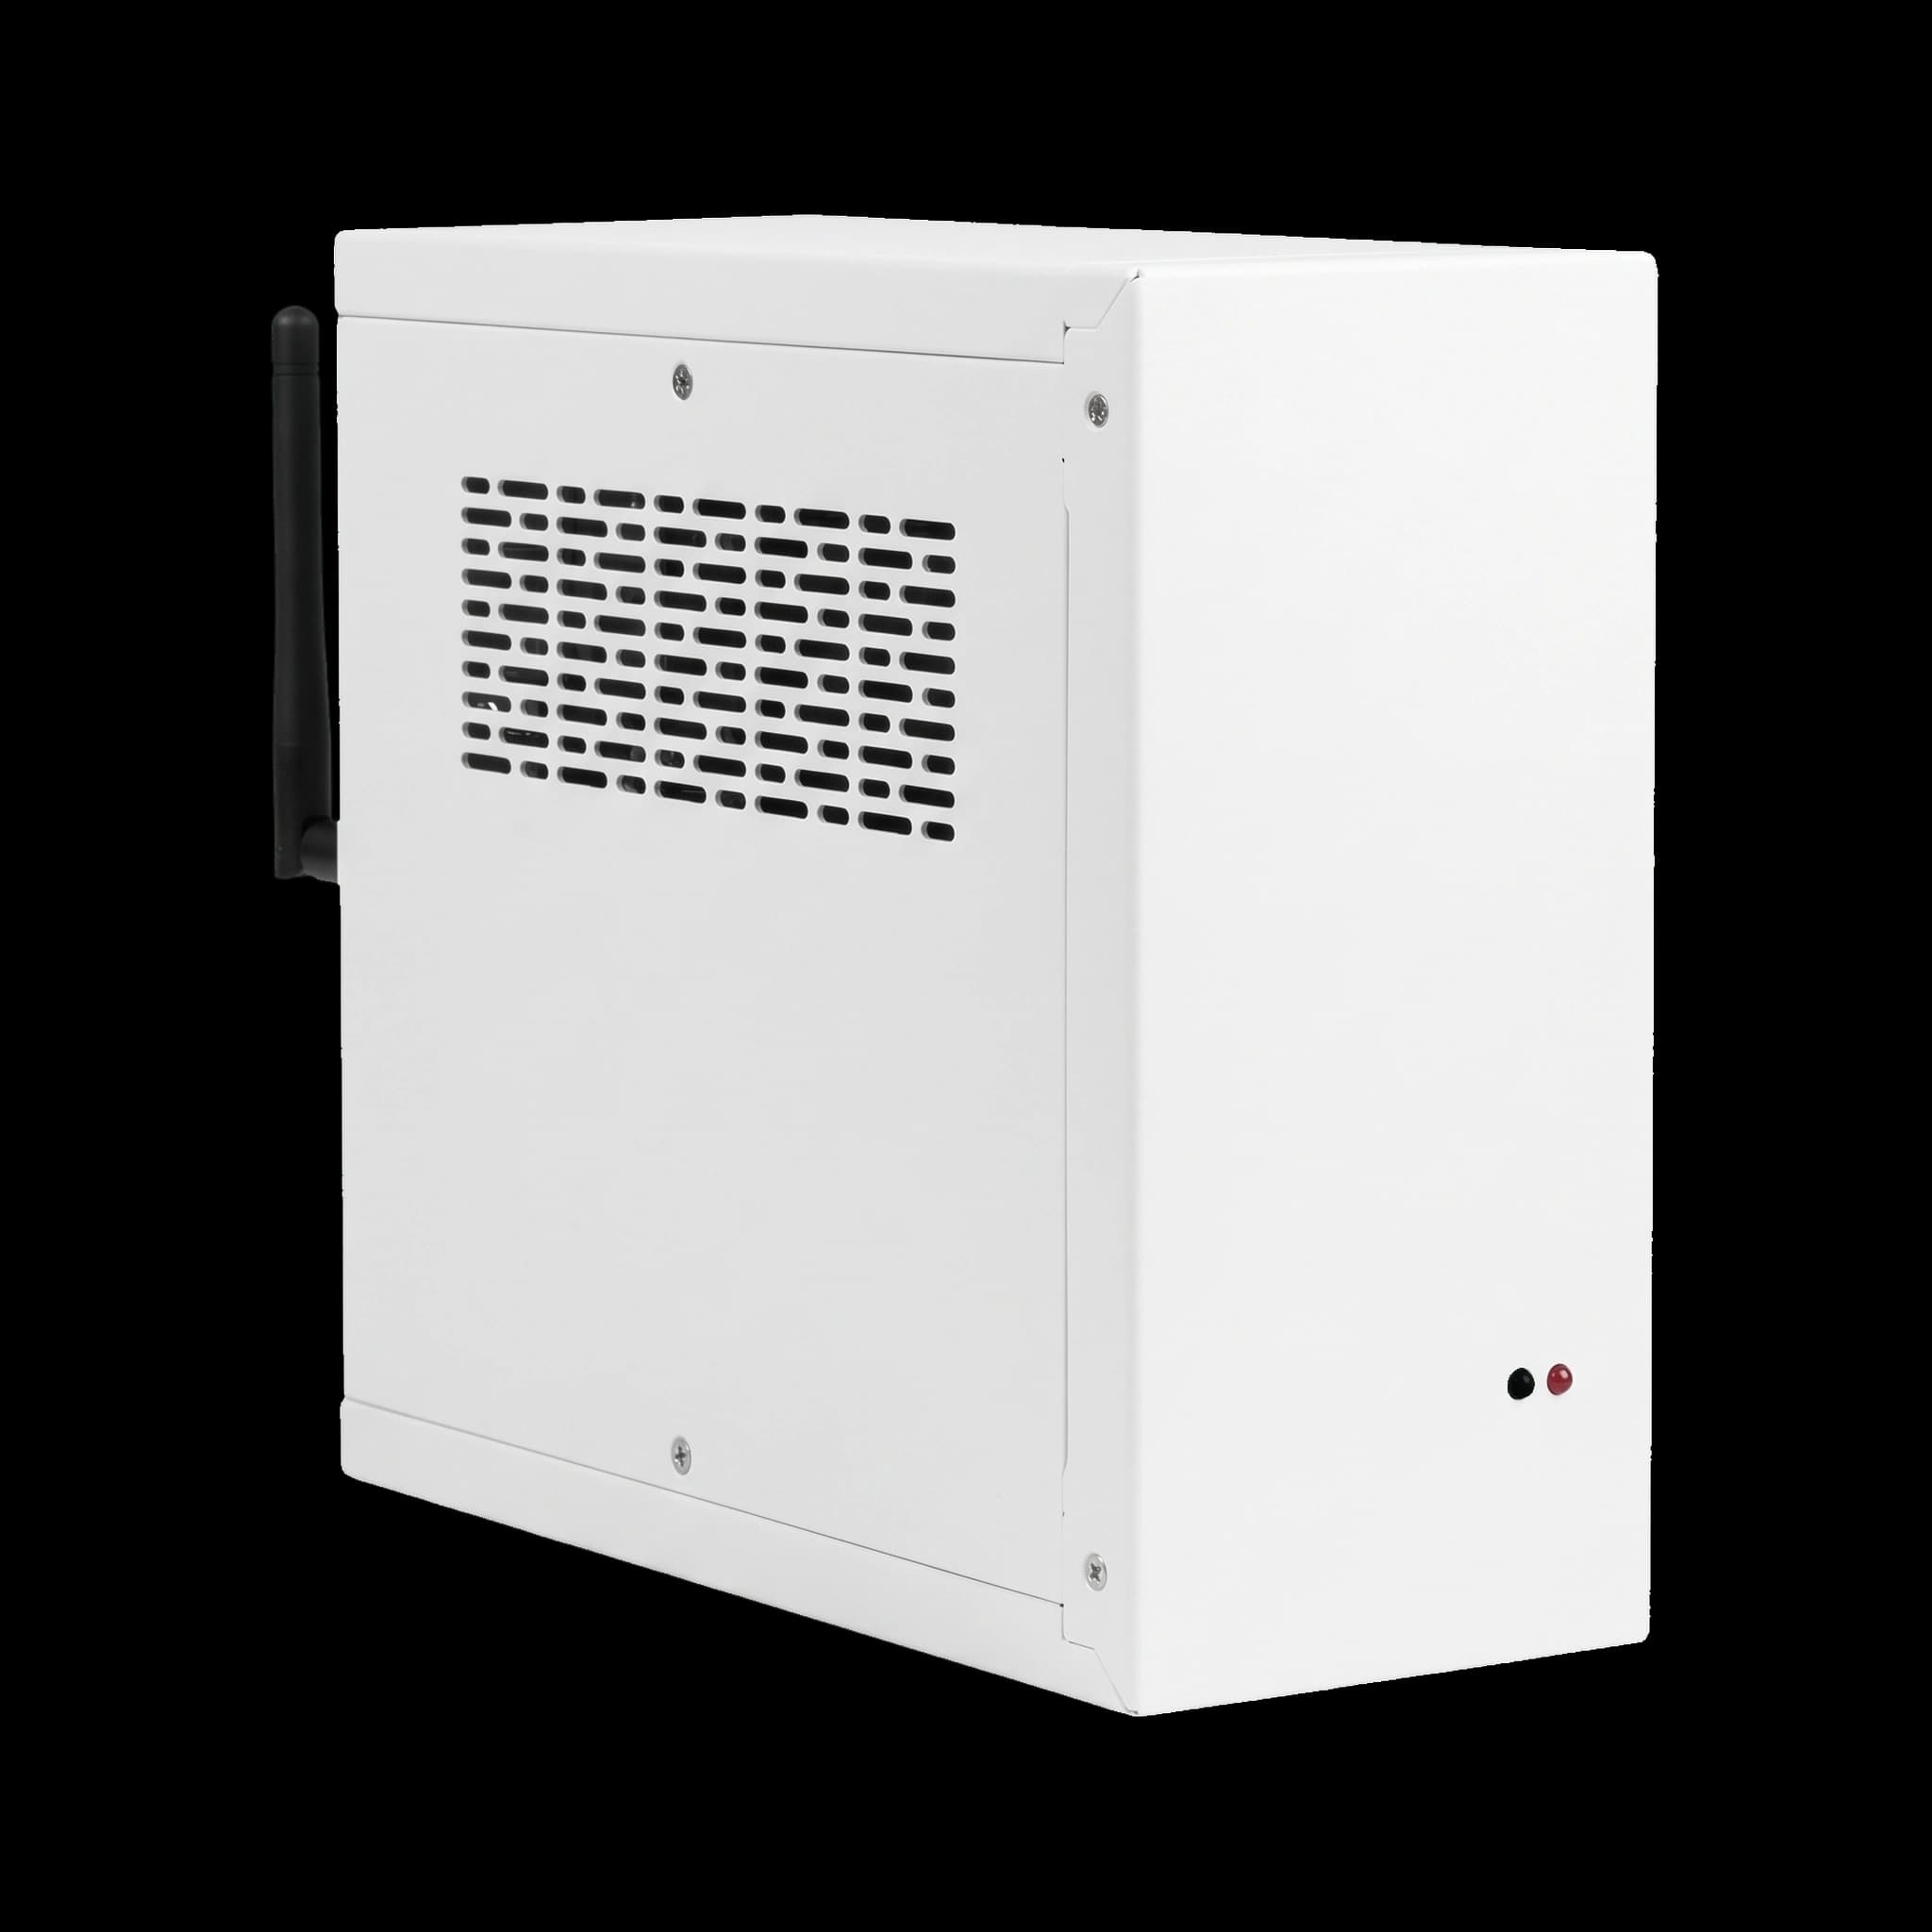
Serie PCR-W
Enrutador de encadenamiento de proxy inalámbrico
Arquitectura de cadena dual · Puerta de enlace de seguridad de granja telefónica
Dedicado a granjas telefónicas de alta densidad, penetración de redes transfronterizas y operaciones antiseguimiento. Desacopla la aceleración del tránsito de retransmisión y la geolocalización del aterrizaje para proteger las IP de origen reales.


Arquitectura de cadena dual
El nodo de retransmisión maneja la penetración y aceleración transfronterizas, mientras que Landing maneja la ubicación geográfica precisa.
Evite fugas de IP locales
La encapsulación secundaria de múltiples saltos previene estrictamente el rastreo inverso y la correlación masiva de cuentas.
Compatibilidad con protocolos proxy habituales
Soporte nativo de alto rendimiento para los protocolos VMess, VLESS, Shadowsocks, HTTPS y SOCKS5/HTTP.
Encadenamiento de CloudLink VPS
Un clic convierte Alibaba Cloud, Tencent Cloud, AWS o VPS autohospedado en salidas de proxy limpias y dedicadas, vinculables dinámicamente por SSID sin secuencias de comandos de Linux.
ARQUITECTURA CENTRAL
Mecánica de arquitectura de encadenamiento dual de relé + aterrizaje
Desacoplar la aceleración del tránsito de la salida del objetivo corta la cadena de seguimiento en la capa de hardware, protegiendo las flotas de dispositivos.
Canalización de flujo de datos de doble cadena de extremo a extremo
Tránsito y salida desacopladosTerminales de granja telefónica
Puerta de enlace PCR-W

Capa de tránsito de retransmisión
Geolocalización de aterrizaje
Servicios globales en la nube
Intercambio en caliente de tránsito fluido y persistencia de sesiones a largo plazo
Las capas desacopladas garantizan que el cambio de rutas de retransmisión de tránsito no altere la IP de aterrizaje ni interrumpa las sesiones de terminal activas, lo que elimina las prohibiciones de desconexión repentina.
Reencapsulación de extremo a extremo, cero fugas de IP de origen real
El tráfico local se somete a una doble reencapsulación entre los nodos de retransmisión y de aterrizaje. Los servicios de destino y los rastreadores intermedios solo ven el salto de retransmisión, aislando completamente la banda ancha local.
Hasta 40 grupos DHCP/NAT aislados y MAC auténticos
Una sola unidad crea hasta 40 subenrutadores virtuales independientes, cada uno con su propia subred DHCP, tabla de estado NAT y dirección MAC de hardware auténtica.
ESCENARIOS DE APLICACIÓN
Diseñado para redes restringidas, de alta seguridad y antiseguimiento
Elimine la agrupación de dispositivos, la limitación transfronteriza y la exposición accidental de IP real.

Redes transfronterizas restringidas y sucursales en el extranjero
- ✓Relay reforzado: establece túneles cifrados resistentes a interferencias mediante rutas de tránsito de alta calidad para reducir la pérdida de paquetes.
- ✓Conexión mediante Landing: los terminales acceden a nodos de salida de la región de destino mediante SSID dedicados.
- ✓Gestión por grupos: divide cada unidad en 10 o 40 subredes inalámbricas aisladas, administradas mediante LAN Gigabit.

Operaciones de alta seguridad y salida profunda anti-seguimiento
- ✓Protección física de doble salto: Relay separa la conexión local y Landing proporciona la salida de destino; el tráfico se cifra de nuevo durante todo el recorrido.
- ✓Corte de seguridad: la protección de hardware interrumpe el tráfico WAN ante anomalías del túnel y evita la conexión directa a la banda ancha local.
- ✓Renovación de identificadores: la biblioteca de direcciones MAC compatibles con IEEE permite actualizar en lote las huellas de red de los dispositivos.

Operaciones de granja telefónica de alta densidad y anti-prohibición matricial
- ✓Subredes y MAC independientes 1:1: una unidad PCR-W40 puede conectar hasta 40 teléfonos con SSID, DHCP y direcciones MAC dedicados.
- ✓Continuidad de sesión al cambiar el tránsito: si Relay cambia de ruta, la IP de salida Landing y las sesiones permanecen iguales.
- ✓Gestión local sin tráfico de proxy: controle los dispositivos mediante Scrcpy o ADB dentro de la LAN Gigabit.
ARQUITECTURA DE SEGURIDAD
Soporte de proxy de todos los protocolos y sistema de defensa a prueba de fallos
Soporte nativo para protocolos de proxy cifrados convencionales respaldados por activación a prueba de fallas a nivel de hardware.
VMess / VLESS
RecomendadoCifrado de alta potencia y protocolos de enlace de baja latencia con ofuscación dinámica del tráfico para evitar la inspección profunda de paquetes.
Shadowsocks
Opción eficiente y extendidaCifrado simétrico maduro y liviano con baja sobrecarga de CPU y resistencia superior a la pérdida de paquetes para una alta simultaneidad.
Proxy HTTPS
TLS sigilosoEncapsula el tráfico de proxy en TLS estándar (puerto 443), combinándose perfectamente con el tráfico web normal.
SOCKS5 / HTTP
UniversalProtocolos de proxy estándar de la industria, totalmente compatibles con proveedores globales de proxy residencial, de centros de datos y móviles.
Corte de fugas con interruptor de apagado duro
PROTECCIÓN 01Audita el estado del proxy de múltiples saltos en milisegundos. Al detectar una falla en el nodo, el tráfico saliente se bloquea en la capa de hardware sin recurrir a la IP local.
DNS cifrado anticontaminación
PROTECCIÓN 02Todas las consultas de DNS se reenvían estrictamente a través de túneles de proxy cifrados para proteger los solucionadores remotos, lo que elimina el envenenamiento de DNS del ISP y el registro de consultas.
Blindaje STUN WebRTC
PROTECCIÓN 03Reescribe el comportamiento de señalización WebRTC STUN de la pila de red, evitando que las plataformas de destino exploren las IP privadas internas a través de los agujeros del navegador.
🏷️ Grupo de direcciones MAC de hardware auténtico
Biblioteca incorporada de millones de direcciones MAC de hardware originales compatibles con IEEE 802 OUI. Restablezca las huellas digitales físicas del subenrutador con un solo clic para romper la agrupación.
📦 Subred a nivel de hardware y aislamiento NAT
Hasta 40 subenrutadores independientes con grupos DHCP dedicados (192.168.x.1/24), tablas de seguimiento de conexiones independientes y cachés ARP aislados que evitan la pérdida de transmisión.
OPERACIONES REMOTAS Y CONMUTACIÓN DE LAN
Encadenamiento de VPS de CloudLink y gestión de flotas de LAN sin proxy
Convierta instancias de VPS en la nube en saltos de proxy privados mientras controla los dispositivos localmente a través de LAN Gigabit sin costo de datos de proxy.

CloudLink: VPS autohospedado con 1 clic a proxy dedicado
Conversión instantánea de VPS a nodo proxy
Sin comandos complejos de terminal de Linux. CloudLink permite la conversión con un solo clic de Alibaba Cloud, Tencent Cloud, AWS o VPS autohospedado en salidas de proxy limpias y dedicadas, vinculables dinámicamente por SSID o función de retransmisión/aterrizaje.
Asignación flexible de funciones de tránsito o aterrizaje
Asigne instancias como tránsito de retransmisión o salidas de aterrizaje libremente. Admite tuberías 100% autohospedadas o retransmisiones híbridas autohospedadas combinadas con salidas de aterrizaje residenciales.
Reemplazo instantáneo de nodos in situ
Reemplace los nodos caídos o bloqueados instantáneamente en el tablero sin reiniciar el hardware ni volver a conectar los dispositivos cliente.
Topología de control de velocidad de cable y reenvío de puertos internos
⚡ Conexión directa LAN de 1000 M · 0 ancho de banda de proxy📋 Importación masiva de TXT
Importe por lotes configuraciones de retransmisión y aterrizaje a través de un archivo TXT con emparejamiento automatizado en todas las subredes.
📶 Generación de SSID por lotes
Genere por lotes 10 o 40 SSID y credenciales únicos con ocultación de transmisión con un solo clic.
🏷️ Renovación masiva de MAC
Renueve las huellas digitales de la red de hardware en todas las subredes de forma masiva utilizando millones de direcciones MAC de hardware auténticas.
E/S FÍSICAS Y CHASIS
Interfaces de red Gigabit completas y chasis metálico resistente
Cobertura inalámbrica de alta velocidad de 1300 Mbps y 5 GHz con dos puertos Gigabit cableados y antenas externas de alta ganancia.

Puerto WAN Gigabit
Puerto Gigabit RJ45 que se conecta a banda ancha de fibra ascendente o firewall empresarial.
Puerto LAN Gigabit
Conecta directamente una PC de administración o un conmutador para controlar el dispositivo sin sobrecarga de proxy.
Antenas duales de 5 GHz
Conectores roscados SMA estándar con antenas duales de alta ganancia, ampliables mediante cables RF.
Energía CC industrial
Entrada estándar de 12 V CC con ventilador térmico inteligente interno para funcionamiento continuo 24 horas al día, 7 días a la semana.
ESPECIFICACIONES Y SELECCIÓN
Dos modelos disponibles diseñados para implementaciones escalables
| Especificaciones técnicas | PCR-W10 | PCR-W40 | Guía de implementación |
|---|---|---|---|
| Subenrutadores y SSID | 10 subenrutadores | 40 subenrutadores | W10 para sucursales; W40 para matrices densas de granjas de teléfonos |
| Pares de cadenas proxy | 10 pares de nodos Relay + Landing | 40 pares de nodos Relay + Landing | Cada SSID vincula un par de retransmisión+aterrizaje dedicado con enrutamiento desacoplado |
| DHCP y NAT aislados | 10 motores aislados | 40 motores aislados | Cada subenrutador dispone de su propia subred interna y traducción NAT, sin interferencias entre redes locales. |
| Protocolos admitidos | VMess · VLESS · Shadowsocks · HTTPS · SOCKS5 · HTTP | Soporte nativo para protocolos cifrados convencionales y API comerciales | |
| Nodos VPS de CloudLink | Compatible (hasta 10 nodos) | Compatible (hasta 40 nodos) | Con 1 clic, convierte Alibaba Cloud, Tencent Cloud, AWS o VPS autohospedado en salidas de proxy limpias y dedicadas, vinculables como nodos de retransmisión o aterrizaje. |
| Protección a prueba de fallos | Kill-Switch Corte de hardware + Escudo IP/DNS/WebRTC | Corte instantáneo de WAN en caso de anomalía; cero respaldo a la banda ancha local | |
| Estándar inalámbrico | 5 GHz banda, hasta 1300 Mbps,IEEE 802.11a/b/g/n/ac,antenas duales de alta ganancia | Transmisión inalámbrica de alta velocidad en 5 GHz, con separación de canales por lotes y ajuste de potencia de transmisión. | |
| Plataforma de gestión | Suite ALOS incorporada + Millones de direcciones MAC de enrutador auténticas | Configuración por lotes, intercambio en caliente, biblioteca MAC, reenvío de puertos sin proxy | |
| Carga recomendada | 10 dispositivos (1:1) | 40 dispositivos (1:1) | Enlace 1:1 recomendado entre el dispositivo y la cadena de proxy para un mejor aislamiento |
FAQ
Preguntas frecuentes
¿Qué es la arquitectura de doble cadena Relay + Landing?
Los proxies convencionales de un solo salto unen el tránsito y la salida en un mismo enlace. Si la ruta de tránsito fluctúa o se bloquea, las sesiones pueden interrumpirse y la IP de origen quedar expuesta. PCR-W separa la aceleración del tránsito (Relay) de la salida en la región de destino (Landing). Si Relay cambia de ruta, la IP de salida de Landing permanece igual y las sesiones pueden continuar.
¿Cómo funciona el encadenamiento de CloudLink VPS? ¿Se necesitan scripts de Linux?
No se requieren secuencias de comandos de línea de comandos. CloudLink permite la conversión con un solo clic de Alibaba Cloud, Tencent Cloud, AWS o VPS autohospedado en salidas de proxy limpias y dedicadas, vinculables dinámicamente como nodos de retransmisión o aterrizaje directamente dentro del panel de control de ALOS.
¿Por qué la asignación de puertos interna no consume datos de proxy externos?
PCR-W integra un motor de conmutación de hardware Gigabit. Cuando las PC de administración se conectan al puerto LAN, la duplicación de pantalla Scrcpy, el tráfico ADB (5555), RDP y VNC a los teléfonos descendentes se conmutan localmente a velocidad de cable. Ningún tráfico de administración atraviesa nunca el túnel de proxy externo, lo que no cuesta tarifas de datos.
¿Cómo debo elegir entre PCR-W10 y PCR-W40?
PCR-W10 alberga 10 subenrutadores aislados y 10 pares de cadenas de proxy, perfectos para sucursales, estaciones de trabajo y operaciones individuales de alta seguridad. PCR-W40 alberga 40 subredes aisladas y 40 pares de cadenas, proporcionando Wi-Fi dedicado 1:1 y MAC reales para hasta 40 teléfonos en operaciones de rack denso.
¿Qué protocolos proxy admite PCR-W?
PCR-W admite VMess, VLESS, Shadowsocks, HTTPS, SOCKS5 y HTTP para conectarse a servicios proxy comerciales compatibles o a nodos propios. La configuración depende del protocolo, la dirección, el puerto y las credenciales que proporcione el servicio.
SOPORTE Y RECURSOS
Recursos Oficiales y Soporte de PCR-W
Consulte o descargue folletos oficiales, fichas técnicas y manuales de usuario.
All Routers: Guía en video
All Routers. Demostración en video de instalación, configuración o uso del producto.
PCR-W: Manual de usuario
PCR-W. Guía de instalación, configuración y uso del producto.
PCR-W: Folleto de producto
PCR-W. Folleto oficial con una descripción general del producto, sus modelos y sus principales aplicaciones.
PCR-W: Ficha técnica
PCR-W. Modelos y especificaciones del producto; los datos pendientes de confirmación se identifican en el documento.
Para planos CAD personalizados o archivos de firmware anteriores, contacte a nuestro equipo de soporte técnico.
Visitar el centro de recursos y documentación →