ALNETS · Guías de implementación
Aislamiento de red con el router empresarial BPR-W: segmentación en múltiples subredes y arquitectura Kill-Switch
Guía detallada de arquitectura que compara routers empresariales y de consumo. Explica cómo BPR-W crea hasta 60 subrouters aislados, aplica un mecanismo Kill-Switch de protección a nivel de kernel e integra salidas limpias mediante CloudLink.
Conclusiones rápidas (TL;DR)
Para gestionar varias tiendas transfronterizas y ejecutar extracción automatizada, la base de seguridad exige evitar por completo la asociación entre cuentas y cualquier filtración de la IP de origen. Apilar routers de consumo en racks provoca interferencias RF y problemas térmicos; si cae el proxy, el tráfico puede salir por la IP WAN real del proveedor. El router empresarial BPR-W basado en Linux divide un único chasis en hasta 60 subredes virtuales totalmente aisladas, cada una con DHCP, tablas NAT y MAC virtuales propias. Un Kill-Switch a nivel de kernel corta de inmediato el tráfico WAN si se interrumpe el túnel.
Routers de consumo frente a routers empresariales
Al dar servicio a varias tiendas, matrices de redes sociales y agentes automatizados, las diferencias de arquitectura son decisivas para la operación:
| Dimensión | Conjunto de routers de consumo | Router proxy empresarial por lotes BPR-W |
|---|---|---|
| Arquitectura del sistema operativo | Firmware cerrado o básico; configuración manual de cada unidad | Sistema Linux de router empresarial personalizado con gestión centralizada por API y por lotes |
| Aislamiento y subredes | Una subred por unidad; 50 redes requieren 50 equipos físicos | Una unidad crea hasta 60 subrouters aislados, cada uno con MAC y subred propios |
| Protección ante fallos del proxy | Filtración crítica: vuelve silenciosamente a la IP WAN pública del proveedor | Kill-Switch a nivel de kernel: corta el tráfico en milisegundos ante una caída y evita fugas de IP |
| Instalación y alimentación | Cableado desordenado, 50 adaptadores de corriente y fuertes interferencias cocanal en 2.4G/5G | Chasis compacto de aluminio anodizado, alimentación unificada y gestión limpia de radiofrecuencia |
Arquitectura central de aislamiento y seguridad de BPR-W
BPR-W estructura las defensas de red en tres capas diferenciadas:
- Segmentos de subred independientes: cada subrouter emite un SSID propio y dispone de una subred IP aislada, un rango DHCP separado y una dirección MAC única. El tráfico de difusión de capa 2 permanece estrictamente separado entre particiones.
- Aplicación del Kill-Switch en el kernel: las aplicaciones proxy de escritorio pueden filtrar tráfico si se bloquea el proceso. BPR-W evita fugas desde la tabla de enrutamiento del kernel: si se pierde la señal del proxy, corta el reenvío WAN saliente en milisegundos y evita exponer la IP del proveedor.
- Conexión fluida con CloudLink: convierta con un clic instancias VPS limpias de Alibaba Cloud, Tencent Cloud o AWS en salidas proxy dedicadas y asígnelas exclusivamente a las subredes elegidas para mantener una reputación de IP limpia.
Principales usos: tiendas transfronterizas y matrices de redes sociales
Las empresas pueden usar BPR-W para desplegar topologías de red rentables y compatibles con los requisitos de auditoría:
- Separación de varias tiendas: asigne de 10 a 60 SSID inalámbricos dedicados a tiendas de Amazon, TikTok o Shopee. Cada portátil se conecta a un subrouter aislado con una IP de salida dedicada y una MAC única.
- Matrices de redes sociales y retransmisión en directo: la conexión inalámbrica de 5GHz y alta ganancia ofrece baja latencia para racks de dispositivos móviles; el reenvío interno de puertos permite gestionarlos solo por LAN, sin consumir tráfico proxy.
- Nodos de extracción distribuidos: proporcione enrutamiento aislado con varias salidas para canalizaciones de recopilación de datos y distribuya las solicitudes entre IP de origen para gestionar límites de frecuencia estrictos.
Dimensionamiento de hardware: BPR-W10 frente a BPR-W60
| Especificación | BPR-W10 estándar | BPR-W60 empresarial |
|---|---|---|
| Máximo de subredes aisladas | Hasta 10 subredes inalámbricas aisladas | Hasta 60 subredes inalámbricas aisladas |
| Dispositivos finales recomendados | De 10 a 25 dispositivos en funcionamiento simultáneo | De 60 a 120 dispositivos en una instalación de alta densidad |
| Interfaces y conexión inalámbrica | Doble RJ45 Gigabit + Wi-Fi de doble banda | Doble RJ45 Gigabit + conjunto de antenas desmontables de alta ganancia |
| Escala de equipo prevista | Equipos emergentes y pequeñas tiendas de 3 a 5 personas | Agencias transfronterizas en expansión, estudios MCN y racks de matrices de teléfonos |
Preguntas frecuentes (FAQ)
Preguntas frecuentes sobre adquisición e implementación:
- P: ¿Qué ventaja ofrece BPR-W frente a los navegadores antidetección con clientes proxy de escritorio? R: Los navegadores antidetección solo aíslan las huellas JavaScript del navegador. Las tareas en segundo plano del sistema operativo, los actualizadores, las consultas DNS y WebRTC pueden eludir los túneles de software y revelar la IP real de banda ancha. Si el cliente proxy falla, el tráfico queda expuesto. BPR-W aplica aislamiento y protección Kill-Switch en el hardware del router para cubrir el 100 % del tráfico de los equipos.
- P: ¿Varios subrouters conectados a una misma banda ancha del proveedor pueden provocar que las plataformas asocien las cuentas? R: No. Los sistemas de riesgo evalúan la IP pública de salida, la resolución DNS y las huellas de la pila TCP/IP. Cada subrouter BPR-W se vincula a una salida proxy limpia distinta (o a un VPS de CloudLink). Los servicios externos reciben tráfico desde IP públicas independientes, aisladas de la conexión local del proveedor.
SINERGIA DE ARQUITECTURA Y HARDWARE
Productos y Paquetes Recomendados
Dispositivos de hardware, pasarelas y suites colaborativas a las que se hace referencia en esta guía:
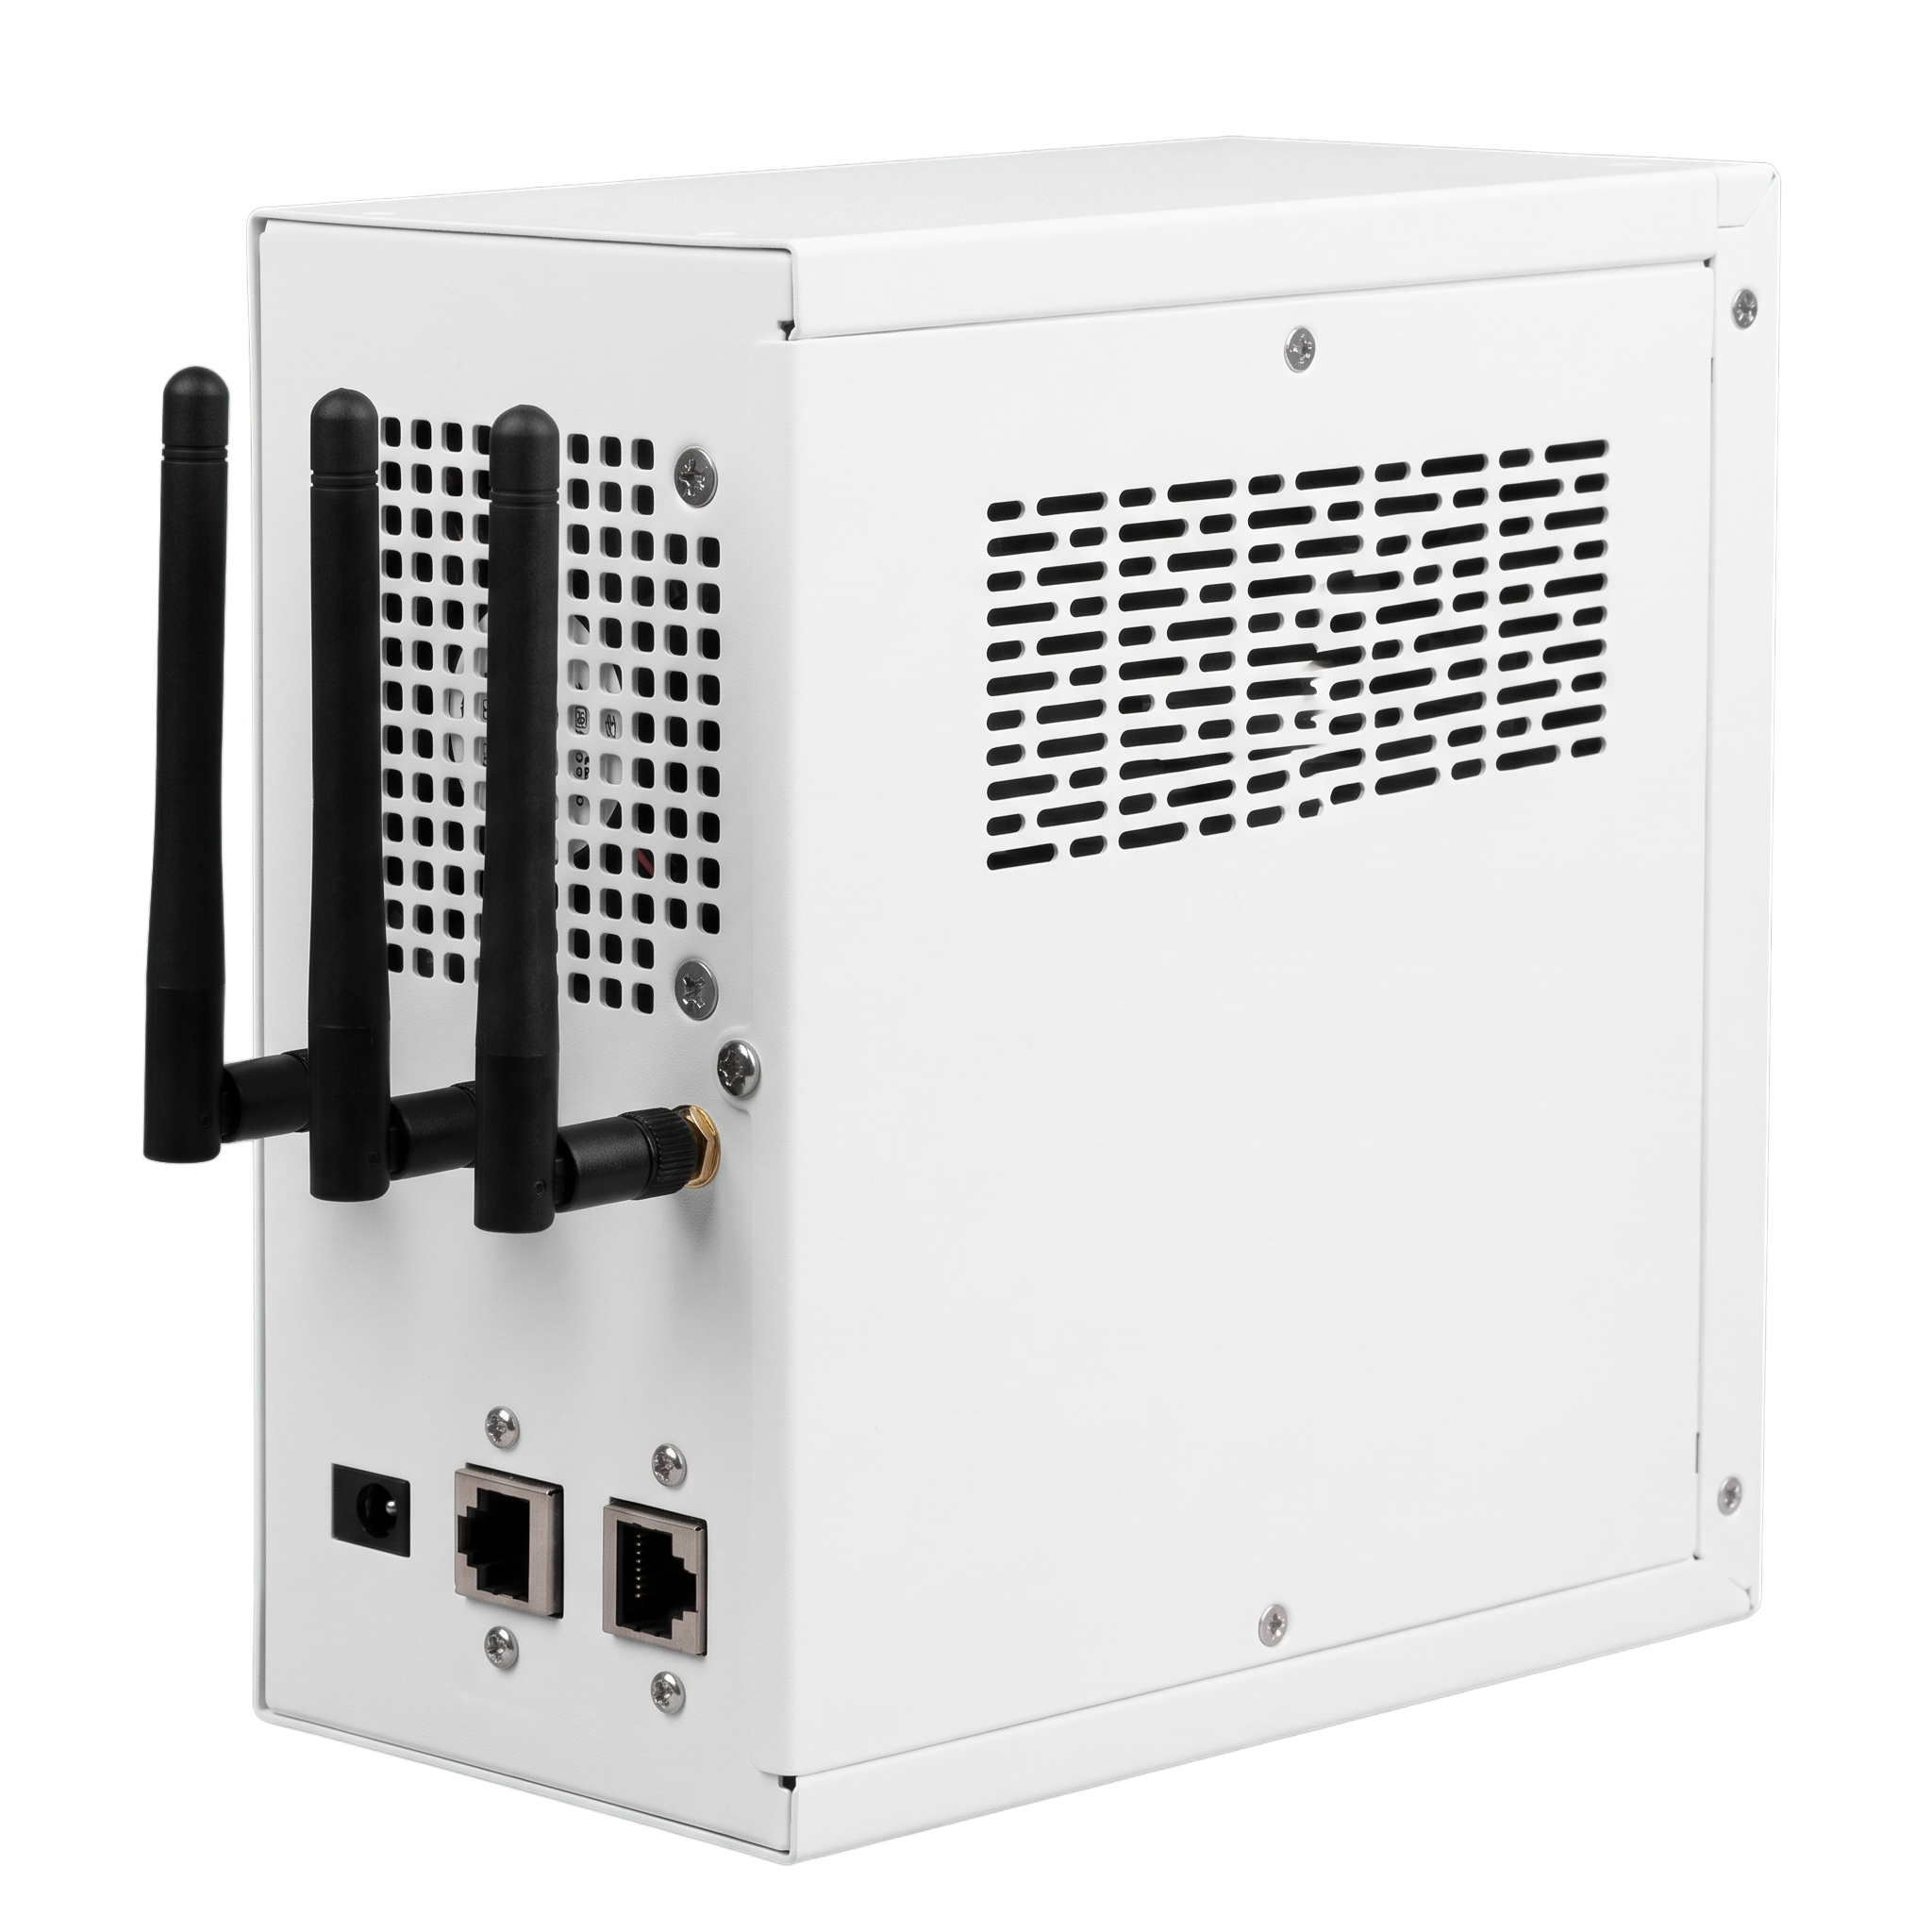
BPR-W Enrutador Inalámbrico de Proxy por Lotes
Cree hasta 60 subredes inalámbricas aisladas con protección Kill-Switch por hardware.
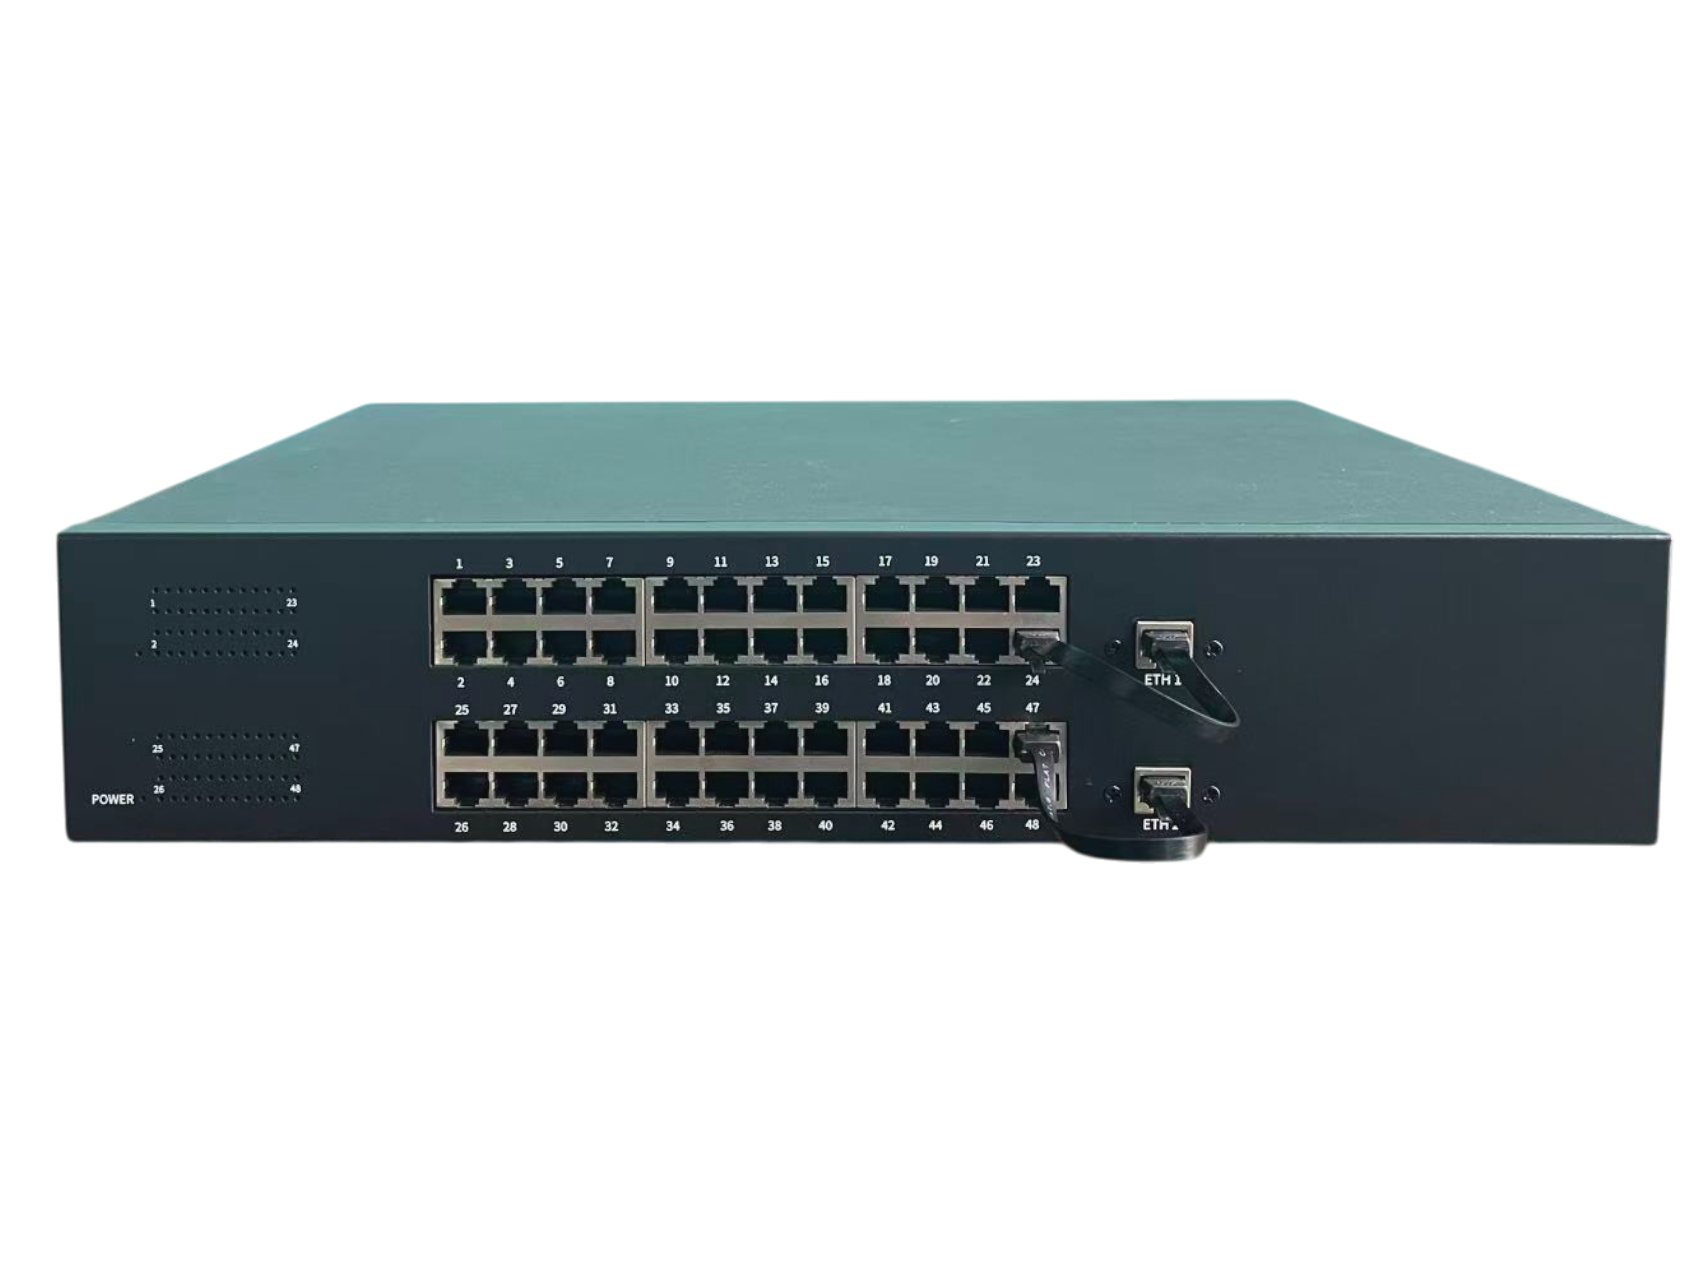
Serie MLR Enrutador Proxy Multipuerto LAN
Un puerto LAN, una subred aislada. Integra 22 o 44 subredes físicas en un chasis de rack de 19 pulgadas.
Router proxy inalámbrico por lotes BPR-W
Topología de hardware integrada, límite de seguridad y suite llave en mano
Paquete de matriz de agentes de IA transfronterizos
Topología de hardware integrada, límite de seguridad y suite llave en mano