ALNETS · Artículos técnicos
Granjas de teléfonos móviles y matrices de redes sociales de alta densidad: enrutamiento IP por cable Gigabit y topología de control local sin consumo de proxy
Análisis arquitectónico de matrices de redes sociales de alta densidad (TikTok, Instagram, WhatsApp) y granjas PhoneBox: saturación de radiofrecuencia Wi-Fi, bloqueos por direcciones MAC compartidas y consumo excesivo de datos proxy por la retransmisión de pantallas. Detalla dos topologías clave: la serie MLR (donde cada puerto LAN físico es un subenrutador independiente con NAT y DHCP dedicados para aislamiento de difusión) y la serie SSR-L100 (enrutador con asignación de proxy por IP a nivel de hardware). Utiliza reenvío inverso de puertos (ADB/Scrcpy) para mantener el control de pantallas al 100% dentro de la LAN con cero consumo de datos proxy.
Conclusiones rápidas (TL;DR)
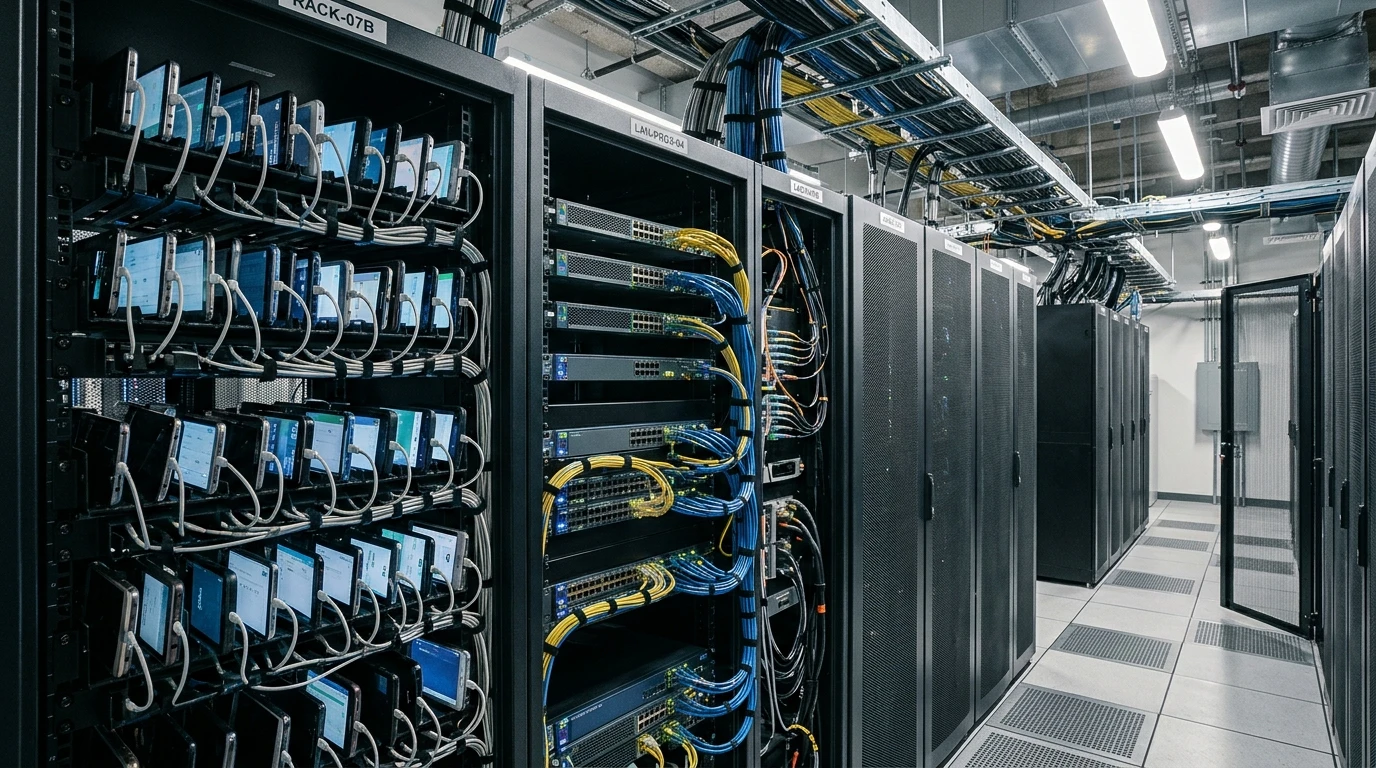
En implementaciones de alta densidad para matrices de redes sociales y granjas PhoneBox, los equipos operativos enfrentan tres cuellos de botella críticos: interferencias de radiofrecuencia en bandas Wi-Fi que generan pérdidas masivas de paquetes, direcciones MAC compartidas y dominios de difusión planos que provocan bloqueos masivos por correlación, y el consumo astronómico de datos proxy por la retransmisión de pantallas mediante Scrcpy o ADB.
La solución industrial verificada es una arquitectura en tres niveles: conexiones por cable Gigabit, particionamiento de subenrutadores físicos y reenvío local con cero consumo de proxy. La capa física reemplaza el Wi-Fi por adaptadores Type-C Gigabit o chasis PhoneBox. El núcleo de red adopta la serie MLR (donde cada puerto LAN es un subenrutador independiente con motores NAT y DHCP propios) o la serie SSR-L100 (con asignación de proxy por IP a nivel de hardware). El control de pantalla se mantiene en la LAN mediante reenvío de puertos sin consumir datos proxy, alcanzando un 99.98% de disponibilidad y un ahorro superior al 95% en ancho de banda proxy.
1. Tres fallas críticas en matrices telefónicas inalámbricas tradicionales
Muchos estudios de marketing digital intentan conectar docenas de teléfonos inteligentes utilizando enrutadores Wi-Fi domésticos o puntos de acceso comerciales estándar. Cuando la flota supera los 40 a 100 dispositivos, el sistema colapsa debido a tres limitaciones estructurales:
- 1. Saturación de canales de radiofrecuencia y colapso de CSMA/CA: el apilamiento de docenas de clientes inalámbricos en un rack satura el espectro de 2.4 GHz y 5 GHz. Los mecanismos de prevención de colisiones provocan retransmisiones superiores al 30%, congelación de streaming y caídas masivas de dispositivos.
- 2. Direcciones MAC compartidas y fugas de difusión que provocan bloqueos masivos: las aplicaciones móviles inspeccionan BSSID de pasarela, tablas ARP y tráfico de difusión. Compartir el mismo SSID revela firmas idénticas, lo que desencadena bloqueos masivos por correlación de granjas de dispositivos.
- 3. Retransmisión de pantallas consumiendo proxies residenciales costosos: la supervisión de terminales mediante Scrcpy o ADB genera entre 3 y 6 Mbps por dispositivo. Sin separación de tráfico, este flujo satura los proxies residenciales, provocando gastos de miles de dólares al mes y retrasos severos en el control remoto.
2. Comparativa: Enrutadores inalámbricos vs. Soft-routers comunes vs. Topología ALNETS
La conectividad para dispositivos de alta densidad exige estabilidad física, aislamiento de difusión en capa 2, gestión de direcciones MAC reales, control local sin consumo de proxy y corte por hardware. La siguiente tabla compara las tres arquitecturas:
| Criterios de evaluación | Pilas de routers Wi-Fi domésticos | Soft-router genérico de un solo puerto | Topologías cableadas industriales ALNETS (MLR / SSR-L100) |
|---|---|---|---|
| Medio físico y estabilidad | Wi-Fi, interferencia severa de RF, pérdida de paquetes > 20% | Wi-Fi o switch genérico, reenvío limitado por CPU | Conexión Gigabit por cable (Type-C a RJ45 / PhoneBox), cero ruido de RF, pérdida < 0.01% |
| Aislamiento de subred y difusión | Subred plana; tormentas de difusión ARP descontroladas | Subred única mediante iptables; persiste el rastreo entre clientes | MLR: cada puerto LAN es un subenrutador independiente con NAT y DHCP dedicados; SSR-L100: mapeo de proxy 1:1 por IP |
| Gestión de direcciones MAC de pasarela | Prefijos OUI idénticos, detectados fácilmente por algoritmos | MAC virtuales compartidas, sin perfiles auténticos IEEE | Millones de direcciones MAC auténticas IEEE 802; perfiles únicos por puerto y rotación en un clic |
| Consumo de datos por control Scrcpy/ADB | Sin separación; las pantallas saturan los proxies externos | Reglas en el cliente propensas a fugas masivas | Reenvío inverso por hardware; el control se mantiene en la intranet a velocidad de línea con 0 consumo de proxy |
| Protección por fallo (Kill-Switch en hardware) | Sin protección; recurre al ISP local exponiendo la IP real | Demonio en espacio de usuario; bloqueos provocan fugas fatales | Corte en milisegundos a nivel de kernel; paquetes sin encapsular descartados al instante |
| Factor de forma y densidad de rack | Cables desordenados, adaptadores de corriente y riesgo térmico | Mini PCs dispersos en escritorios, cableado desordenado | Chasis metálico de 19 pulgadas para rack (MLR hasta 44 puertos) o acero reforzado (SSR-L100); cableado estructurado para más de 1.000 unidades |
3. Innovaciones de hardware ALNETS: Topologías MLR y SSR-L100
Para adaptarse a distintas escalas operativas y distribuciones de racks, ALNETS ofrece dos arquitecturas complementarias de enrutadores proxy industriales:
1. [Serie MLR]: Cada puerto LAN funciona como un subenrutador independiente (con motores dedicados de NAT y DHCP)
La serie MLR (MLR-L22 con 22 puertos LAN Gigabit; MLR-L44 con 44 puertos) está diseñada para centros de datos de alta densidad. Su innovación clave es que cada puerto LAN RJ45 físico actúa como un subenrutador independiente a nivel de hardware, con su propio motor NAT y servidor DHCP. Por ejemplo, el Puerto 1 gestiona la subred 192.168.10.0/24 como pasarela 192.168.10.1, mientras que el Puerto 2 opera en 192.168.11.0/24. Los clientes en puertos distintos están aislados físicamente en la capa 2 (las difusiones ARP no cruzan puertos) y son procesados por motores NAT independientes en la capa 3. Cada puerto incluye una dirección MAC auténtica IEEE 802, salida proxy dedicada mediante CloudLink y protección Kill-Switch por puerto.
2. [Serie SSR-L100]: Ingreso LAN Gigabit unificado con mapeo de proxy 1:1 por IP a nivel de hardware
La serie SSR-L100 (modelo insignia SSR-L100 para hasta 100 dispositivos y 100 IP proxy independientes; SSR-L40 para 40 dispositivos; SSR-L200 para 200 dispositivos) está diseñada para chasis PhoneBox estandarizados. Utiliza un ingreso Gigabit unificado conectado a la placa de conmutación interna del rack PhoneBox. Su tabla de enrutamiento asigna la IP fija de cada teléfono a su salida proxy externa. Junto con el software ALBulk, permite monitorizar latencias y realizar cambios de nodos en caliente sin interrumpir la operación.
3. [Topología de control local con cero consumo de proxy]: Reenvío inverso de puertos para ADB / Scrcpy
La arquitectura ALNETS resuelve la fuga de datos proxy por control remoto. La PC de control maestro se conecta al puerto de gestión local del MLR o switch de gestión del SSR-L100. El enrutador implementa reenvío inverso de puertos para ADB (TCP 5555) o Scrcpy. Cuando la PC captura las pantallas o envía comandos, las transmisiones de video en 1080P se conmutan localmente a velocidad de línea con latencia inferior a 2 ms, con un consumo estricto de cero bytes en la salida proxy exterior. Únicamente las conexiones iniciadas por las aplicaciones sociales hacia servidores externos son enviadas a través de los túneles proxy designados.
4. Dimensionamiento cuantitativo de ancho de banda y costes
Para cuantificar el impacto operativo y financiero de la topología local sin consumo de proxy, modelamos una matriz estándar de 60 teléfonos inteligentes que opera 8 horas al día:
1. Fórmula de composición del tráfico:
El ancho de banda total por dispositivo se compone de dos elementos: {total} = BW_{app} + BW_{mirror}$. {app}$ representa el tráfico de la aplicación social (80 a 250 Kbps para consultas de API y fotos); {mirror}$ corresponde a la transmisión de pantalla en 1080P a 30fps (3.5 a 5.0 Mbps con H.264).
2. Comparativa de costes y tráfico a 30 días:
[Modo sin segregación]: La retransmisión de video se envía a través de proxies residenciales. Consumo diario por terminal: 4.06 ext{ GB}$. Para 60 terminales, el tráfico mensual en proxies alcanza 5,308 ext{ GB}$ (~24.7 TB). A un coste de .50 por GB, el desperdicio mensual asciende a 3,270, con retardos de 300 a 800 ms.
[Arquitectura ALNETS MLR / SSR-L100]: La transmisión de pantalla se restringe al bus Gigabit local mediante reenvío inverso de puertos (24.7 TB conmutados localmente con coste proxy de bash y latencia < 2 ms). Los proxies externos solo procesan datos de la aplicación (aprox. 150 MB diarios por terminal, 270 GB al mes para 60 unidades, con un coste de solo 75). Esta arquitectura reduce el gasto en proxies en un 98.9%.
5. Preguntas frecuentes (FAQ)
P1: Dado que cada puerto LAN en la serie MLR es un subenrutador independiente con sus propios motores NAT y DHCP, ¿se vuelve compleja la configuración y el mantenimiento?
A1: En absoluto. La serie MLR integra el motor de orquestación ALBulk. El sistema incluye esquemas de subredes preconfigurados que asignan automáticamente rangos independientes (como 192.168.10.0/24 a 192.168.53.0/24). Los administradores pueden importar un archivo CSV con la asignación de puertos, nodos proxy y políticas MAC, desplegando la configuración en todos los subenrutadores en menos de 3 segundos con supervisión centralizada.
P2: Al conectar granjas de teléfonos por cable Gigabit, ¿qué hardware cliente se requiere y cómo se evita el sobrecalentamiento y la degradación de baterías?
A2: Los terminales Android admiten de forma nativa adaptadores Type-C OTG a Ethernet Gigabit (chips AX88179 o RTL8153 reconocidos como eth0 para recibir la IP del DHCP del puerto correspondiente). Se recomienda utilizar chasis PhoneBox con ventilación activa y control inteligente de energía a 5V/1.5A-2A para evitar el sobrecalentamiento de baterías y asegurar un funcionamiento continuo 24/7.
P3: Si un nodo proxy asignado sufre inestabilidad o cae, ¿cómo evitan el MLR y el SSR-L100 que los dispositivos expongan la IP pública real?
A3: Ambos equipos integran mecanismos de Kill-Switch por hardware a nivel de kernel. El sistema monitoriza los túneles proxy cada 500 ms. Si detecta una caída o pérdida de enlace, el kernel bloquea en menos de 15 ms el tráfico saliente de ese puerto LAN específico (en MLR) o de esa IP cliente (en SSR-L100). Los paquetes sin encapsular son descartados, impidiendo cualquier conexión directa al ISP local, mientras ALBulk conmuta automáticamente a nodos de respaldo.
SINERGIA DE ARQUITECTURA Y HARDWARE
Productos y Paquetes Recomendados
Dispositivos de hardware, pasarelas y suites colaborativas a las que se hace referencia en esta guía:
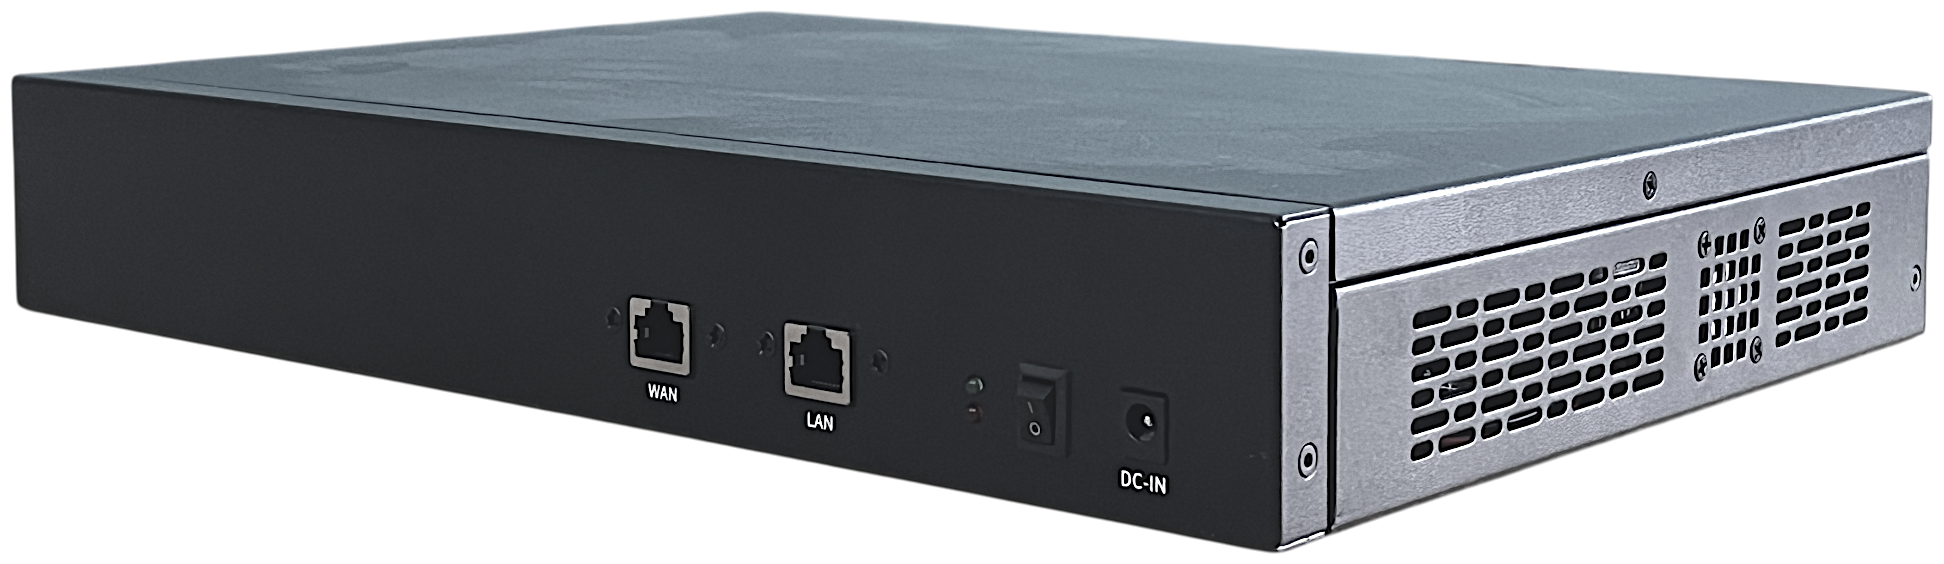
Serie SSR-L Enrutador Cableado de Proxy
Dirija cada dispositivo a una salida aislada independiente para PhoneBox y operaciones multitienda.
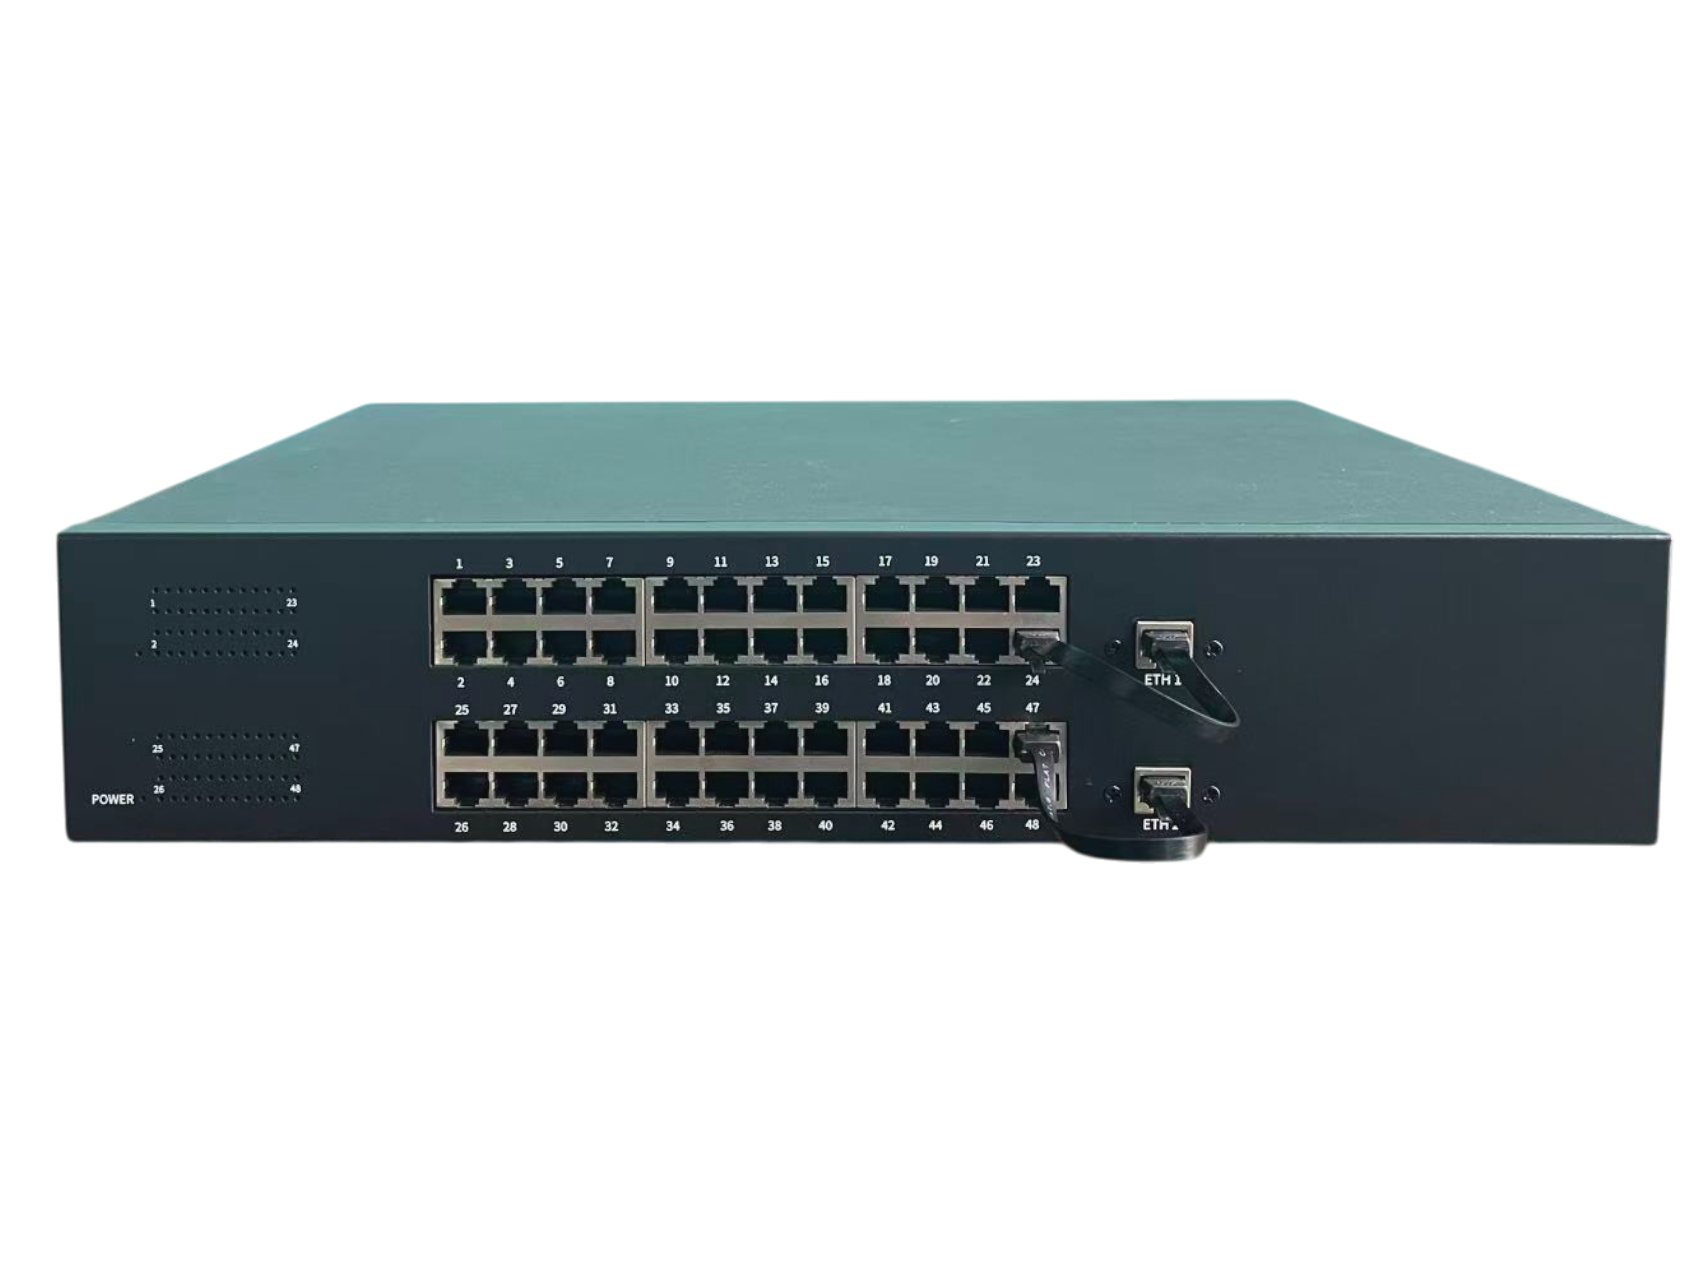
Serie MLR Enrutador Proxy Multipuerto LAN
Un puerto LAN, una subred aislada. Integra 22 o 44 subredes físicas en un chasis de rack de 19 pulgadas.
Solución de red comercial de alta densidad para dispositivos
Topología de hardware integrada, límite de seguridad y suite llave en mano
Detalles del enrutador proxy cableado serie SSR-L
Topología de hardware integrada, límite de seguridad y suite llave en mano
Detalles del enrutador proxy multi-LAN serie MLR
Topología de hardware integrada, límite de seguridad y suite llave en mano