ALNETS · Guías de implementación
Implementación de agentes de IA empresarial 24 horas al día, 7 días a la semana: dimensionamiento de hardware dedicado y aislamiento de seguridad
Una guía de ingeniería para migrar agentes de IA desde PC personales a hardware dedicado las 24 horas, los 7 días de la semana, que cubre el aislamiento de la red física/VLAN, el enrutamiento de la puerta de enlace API centralizada y el dimensionamiento del hardware de la zona de pruebas.
Conclusiones rápidas (TL;DR)
El principal desafío operativo de los agentes de IA empresariales que funcionan las 24 horas del día, los 7 días de la semana (como revisiones automatizadas de relaciones públicas, servicio al cliente omnicanal y canales de datos continuos) radica en la fragilidad de las PC personales y los riesgos de seguridad del sistema de archivos. La arquitectura comprobada desacopla el tiempo de ejecución del agente de la inferencia del modelo: implementa minihosts dedicados de consumo ultrabajo (como AiA) como entornos aislados para cada operador, gobernados por enrutadores de puerta de enlace dedicados (AiR) y puertas de enlace API empresariales para la medición centralizada de tokens y el aislamiento de credenciales.
Por qué las PC personales fallan para los agentes autónomos 24 horas al día, 7 días a la semana
Muchos equipos comienzan ejecutando scripts de agentes directamente en las computadoras portátiles de los desarrolladores u operadores. Sin embargo, la ampliación a operaciones diarias continuas expone tres obstáculos críticos:
- Interrupción en suspensión y contención de recursos: cuando las computadoras portátiles duermen, se bloquean o ejecutan tareas de compilación/renderizado, los subprocesos del agente en segundo plano se suspenden o degradan, rompiendo el SLA 24 horas al día, 7 días a la semana.
- Falta de Sandbox y Radio de explosión accidental: los agentes autónomos con derechos de automatización del navegador y Shell que se ejecutan en el directorio del usuario del host corren el riesgo de mutar archivos personales, sobrescribir ramas de código o tocar archivos locales confidenciales.
- Claves API descentralizadas y auditabilidad cero: la codificación de claves en las computadoras portátiles de desarrolladores individuales deja al departamento de TI ciego ante anomalías en el uso de tokens, facturación multiinquilino y credenciales expuestas.
Comparación de modos de implementación
| Dimensión de evaluación | Ejecutando en una PC personal | VM/ECS de nube pública | Sandbox de host dedicado (AiA) |
|---|---|---|---|
| Fiabilidad de ejecución 24 horas al día, 7 días a la semana | Deficiente: Se detiene la suspensión de la computadora portátil o el cambio de Wi-Fi | Bueno: estable, pero requiere un túnel VPN seguro | Bueno: persistente 24 horas al día, 7 días a la semana, sin contención de host |
| Aislamiento del espacio de trabajo | Alto riesgo: comparte el sistema de archivos con el sistema operativo host | Seguro: virtualizado, pero carece de acceso a dispositivos físicos | Seguro: zona de pruebas física por asiento, anfitrión totalmente protegido |
| Costo de hardware y energía | Cero por adelantado, pero degrada la vida útil y la velocidad de la computadora portátil | OPEX recurrente continuo ($30-$120+/mes por asiento) | CAPEX único, ~10 W de potencia inactiva ultrabaja |
| Acceso a intranet y periféricos | Vinculado a redes de portátiles individuales | Difícil: Se requiere recorrido NAT complejo/SD-WAN | Perfecta: conectividad LAN nativa para herramientas y activos locales |
Aislamiento de redes empresariales y gobernanza de API
La industrialización de los agentes empresariales requiere un aislamiento estricto del perímetro de la red junto con un modelo de enrutamiento saliente centralizado. La topología probada establece dos planos de control distintos:
- Plano de red (VLAN/AiR): agrupe los dispositivos del agente en una VLAN aislada o enrútelos a través de una puerta de enlace en la nube AiR. Los agentes están restringidos a las bases de datos comerciales necesarias y a la puerta de enlace API local, y no pueden tocar las subredes de producción principales.
- Gobierno de aplicaciones (Enterprise pasarela de API): los hosts de agentes nunca almacenan claves de modelo públicas. Las solicitudes se enrutan a través de la puerta de enlace API empresarial local, que maneja la conmutación por error de múltiples modelos, el presupuesto de tokens por puesto y el registro de auditoría.
Dimensionamiento de hardware y especificaciones clave
| Especificaciones de hardware | Objetivo recomendado | Especificaciones del host dedicado AiA |
|---|---|---|
| Energía y térmicas | Inactivo ≤ 15 W, pico ≤ 35 W, perfil acústico silencioso | Diseño térmico típico de ~10W inactivo y silencioso para escritorios de oficina |
| Memoria del sistema | ≥ 16 GB / Recomendado 32 GB de doble canal | RAM de doble canal de alta capacidad para agentes paralelos y almacenamiento en caché |
| Redes y E/S | Gigabit RJ45 + Wi-Fi 6 + Salidas de vídeo duales 4K | Gigabit Ethernet, Wi-Fi 6, salidas multimonitor para telemetría en vivo |
Preguntas frecuentes (FAQ)
Preguntas comunes de ingeniería y adquisiciones relacionadas con la implementación de agentes empresariales:
- P: ¿El host de un agente necesita una costosa GPU dedicada? R: No. El host del agente ejecuta el cliente de razonamiento, los scripts de flujo de trabajo y las herramientas externas. La inferencia pesada se descarga a la computación de borde local (como AE-2000) o a LLM en la nube autorizados. El hardware compacto de bajo consumo (AiA) mantiene al mínimo la producción térmica, el ruido y el consumo eléctrico.
- P: ¿Deberían los equipos implementar "un host por puesto" o "un servidor multiusuario compartido"? R: Se recomienda encarecidamente un host por puesto (AiA) dedicado. Los servidores compartidos sufren constantemente conflictos de dependencia, colisiones de perfiles de navegador y fugas de límites de seguridad. Un minihost físico dedicado brinda a cada operador una zona de pruebas aislada sin contaminación cruzada.
SINERGIA DE ARQUITECTURA Y HARDWARE
Productos y Paquetes Recomendados
Dispositivos de hardware, pasarelas y suites colaborativas a las que se hace referencia en esta guía:
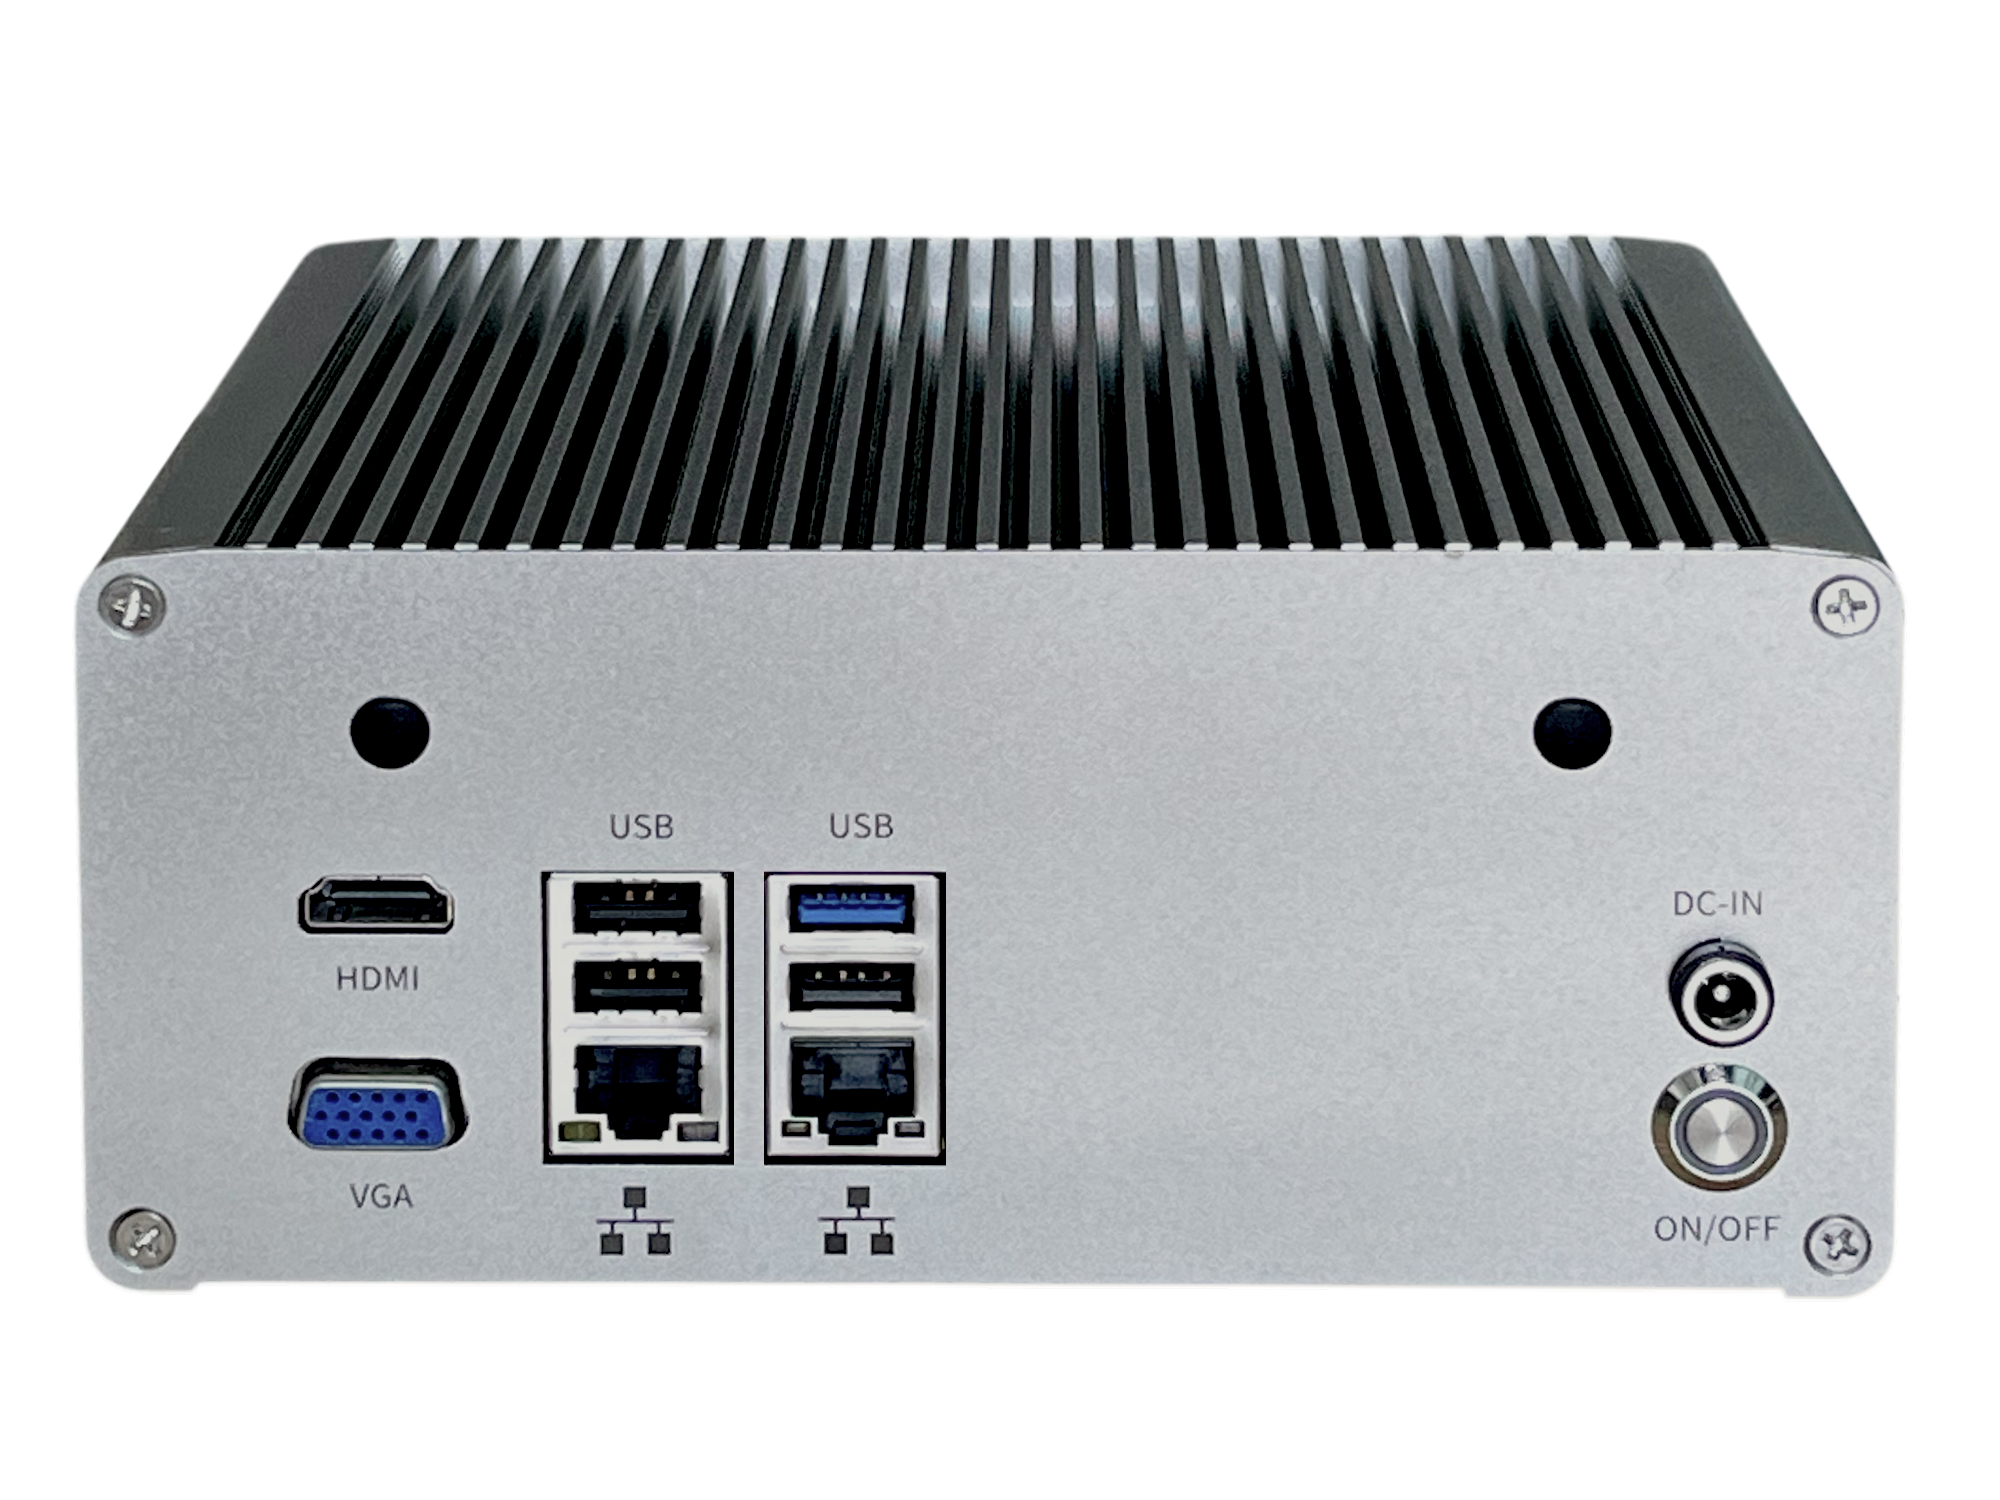
AiA Servidor de Agentes de IA
Servidor silencioso en el borde para ejecución 24/7 de agentes de IA con solo 10W de consumo.
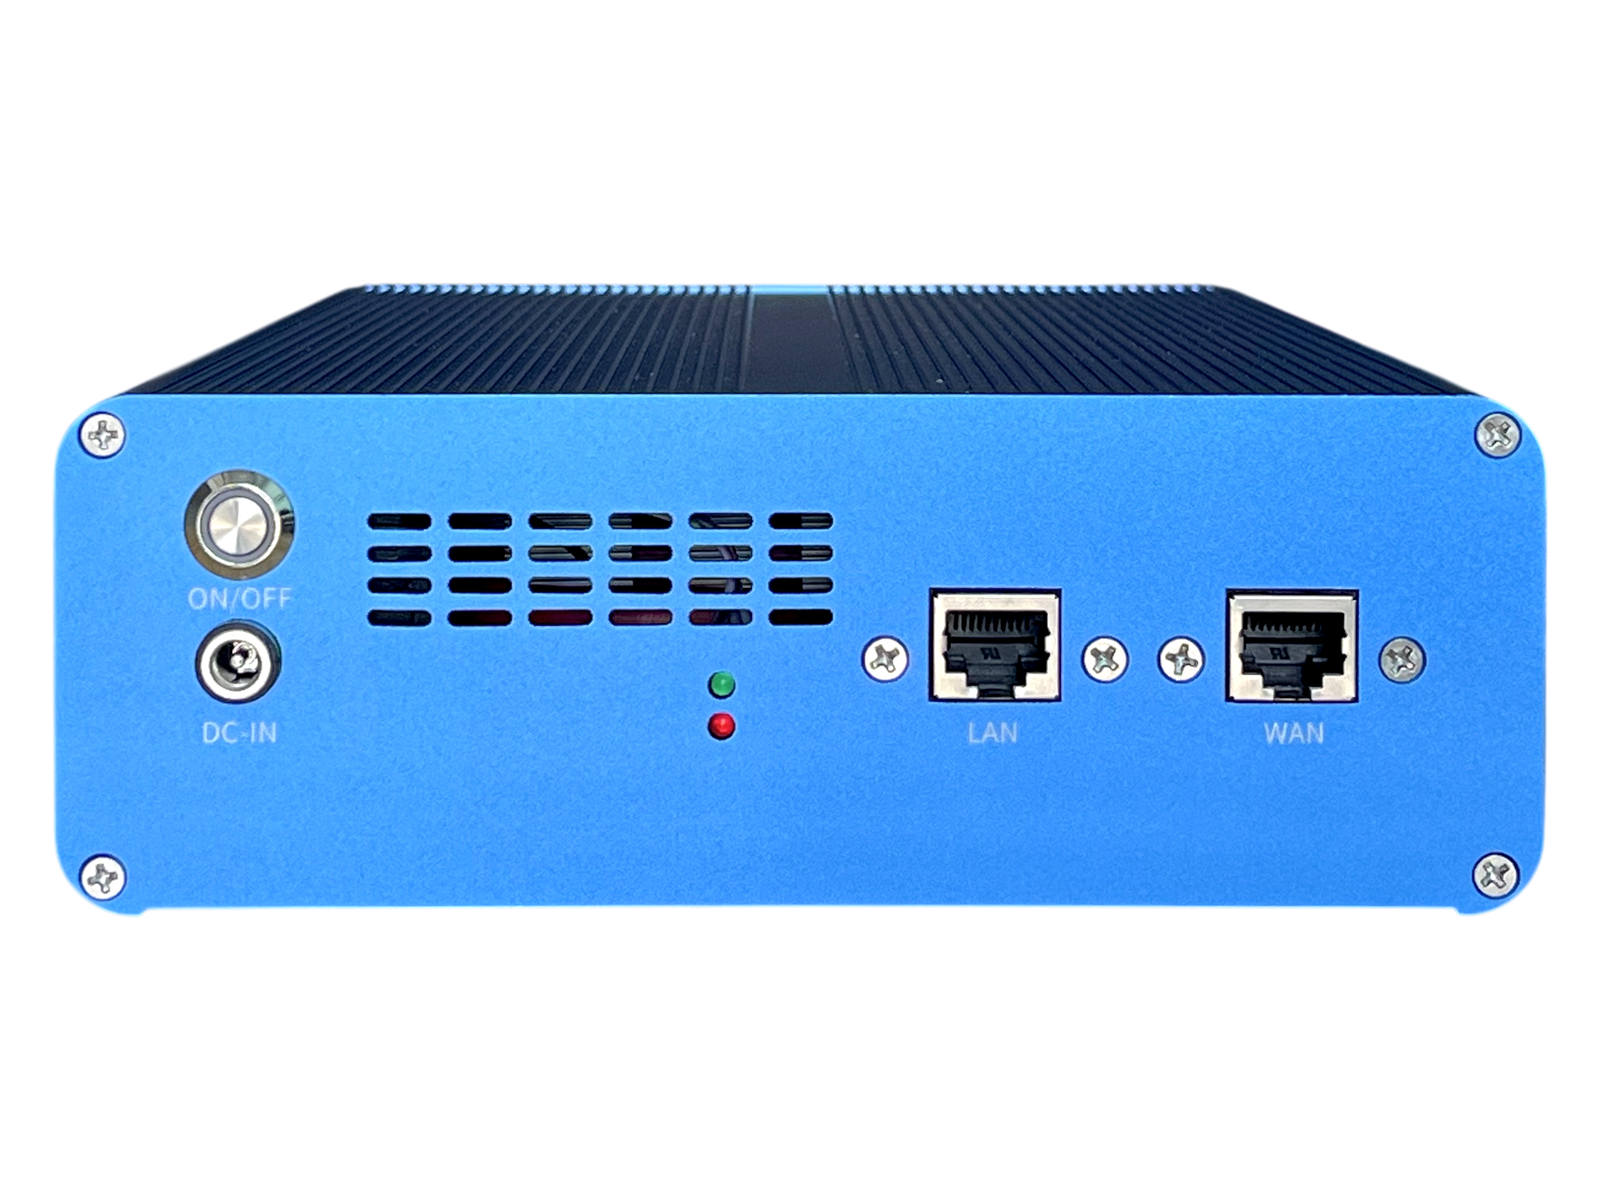
AiR Enrutador Pasarela en la Nube de IA
Túnel cifrado seguro, enrutamiento multi-WAN y pasarela de acceso remoto para IA en el sitio.
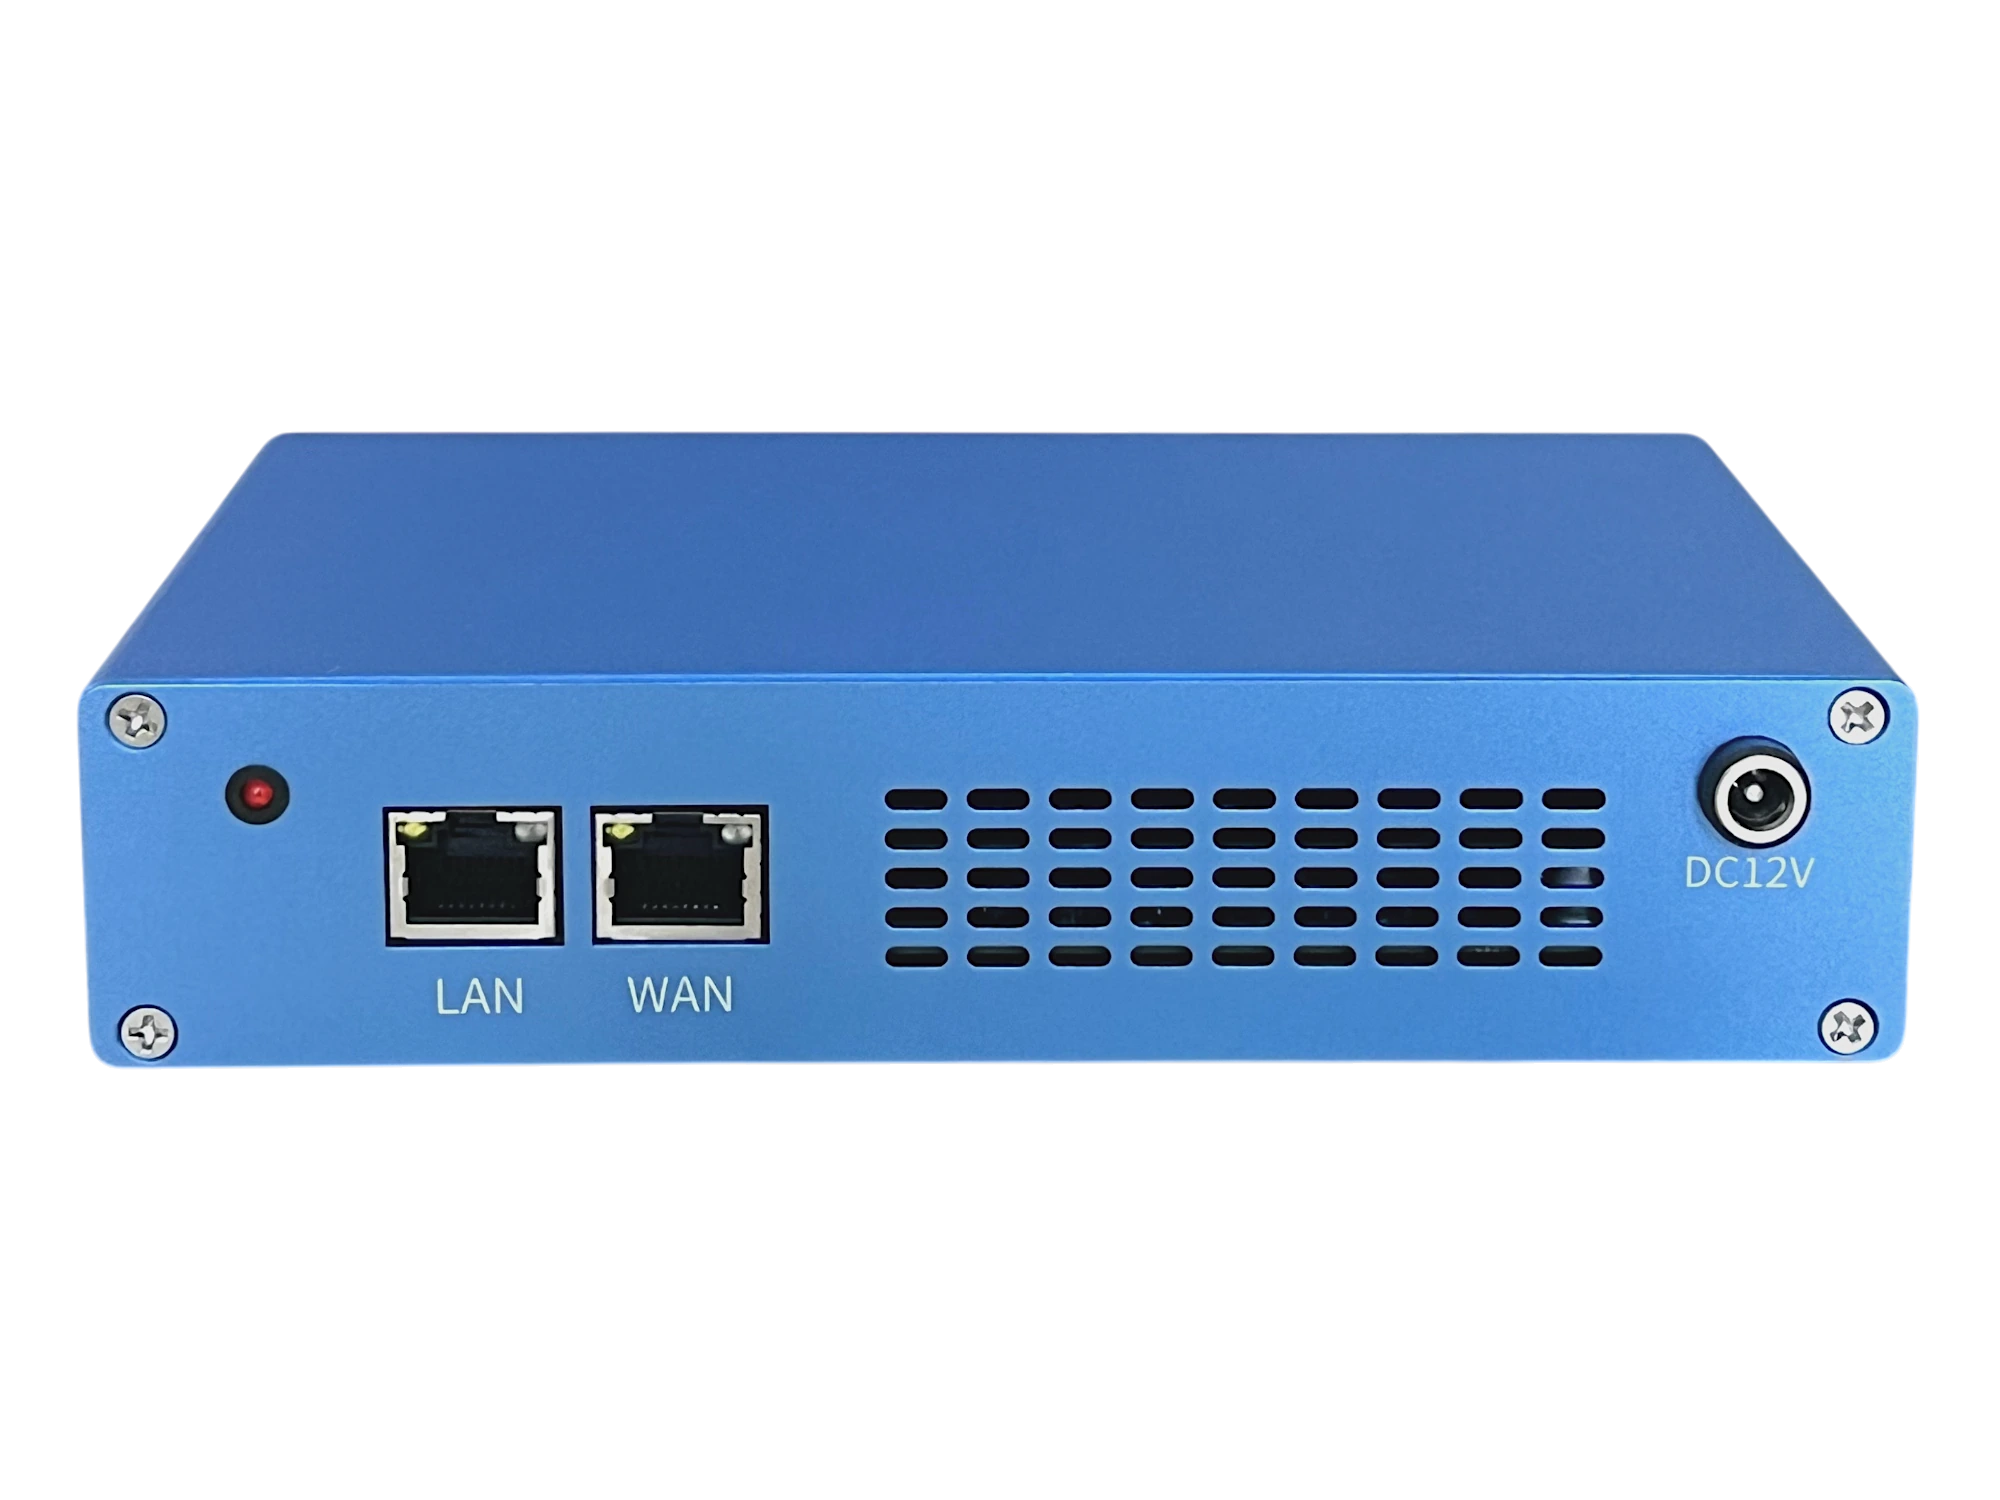
Pasarela de API de IA Empresarial
Enrutamiento centralizado de modelos, medición de tokens y control de concurrencia. Próximamente.
Paquete de espacio de trabajo para agentes
Topología de hardware integrada, límite de seguridad y suite llave en mano
Espacio de Trabajo para Agentes Autónomos Dedicados 24/7
Despliegue servidores dedicados AiA, red segura AiR, gobernanza de modelos por empleado con la pasarela de API y recuperación de conocimiento privado con AE-2000, adaptando modelos, documentos y herramientas por rol.