ALNETS · 部署指南
企业级软路由网络隔离实战:基于 BPR-W 的多子路由划分与 Kill-Switch 防泄漏架构
深入解析企业级软路由与家用硬路由的核心架构差异,详解 BPR-W 单台划分最高 60 组完全隔离子路由、内核级 Kill-Switch 流量熔断机制与 CloudLink 纯净出口实战。
网络产品·⏱ 约 4 分钟阅读·发布于: (更新于: )
⚡核心速览 · KEY TAKEAWAYS
简要结论 (TL;DR)
跨境电商多店铺合规运营与企业自动化业务的核心安全底线,在于“绝对物理防关联”与“零公网 IP 泄漏”。传统方案依赖多台家用硬路由杂乱堆叠,不仅维护繁琐、发热同频干扰严重,而且在代理节点失效时极易瞬间静默回退至真实宽带 IP,造成严重的平台风控封禁。基于 Linux 内核的 BPR-W 企业级软路由,单台硬件即可划分最高 60 组完全独立的虚拟子路由(独享独立 DHCP、NAT 表与物理 MAC),结合硬件与内核级 Kill-Switch 毫秒级断网熔断,真正从底层切断真实地址暴露风险。
传统家用硬路由 vs 企业级软路由深度对比
在支撑跨境电商多店铺、社媒多账号矩阵与自动化脚本并发时,二者存在本质的架构分水岭:
| 对比维度 | 传统家用硬路由堆叠 | BPR-W 企业级批量代理软路由 |
|---|---|---|
| 系统架构与灵活性 | 闭源固件或基础 OpenWrt,规则调整需逐台刷机 | 企业级 Linux 深度定制软路由系统,支持批量脚本与 API 治理 |
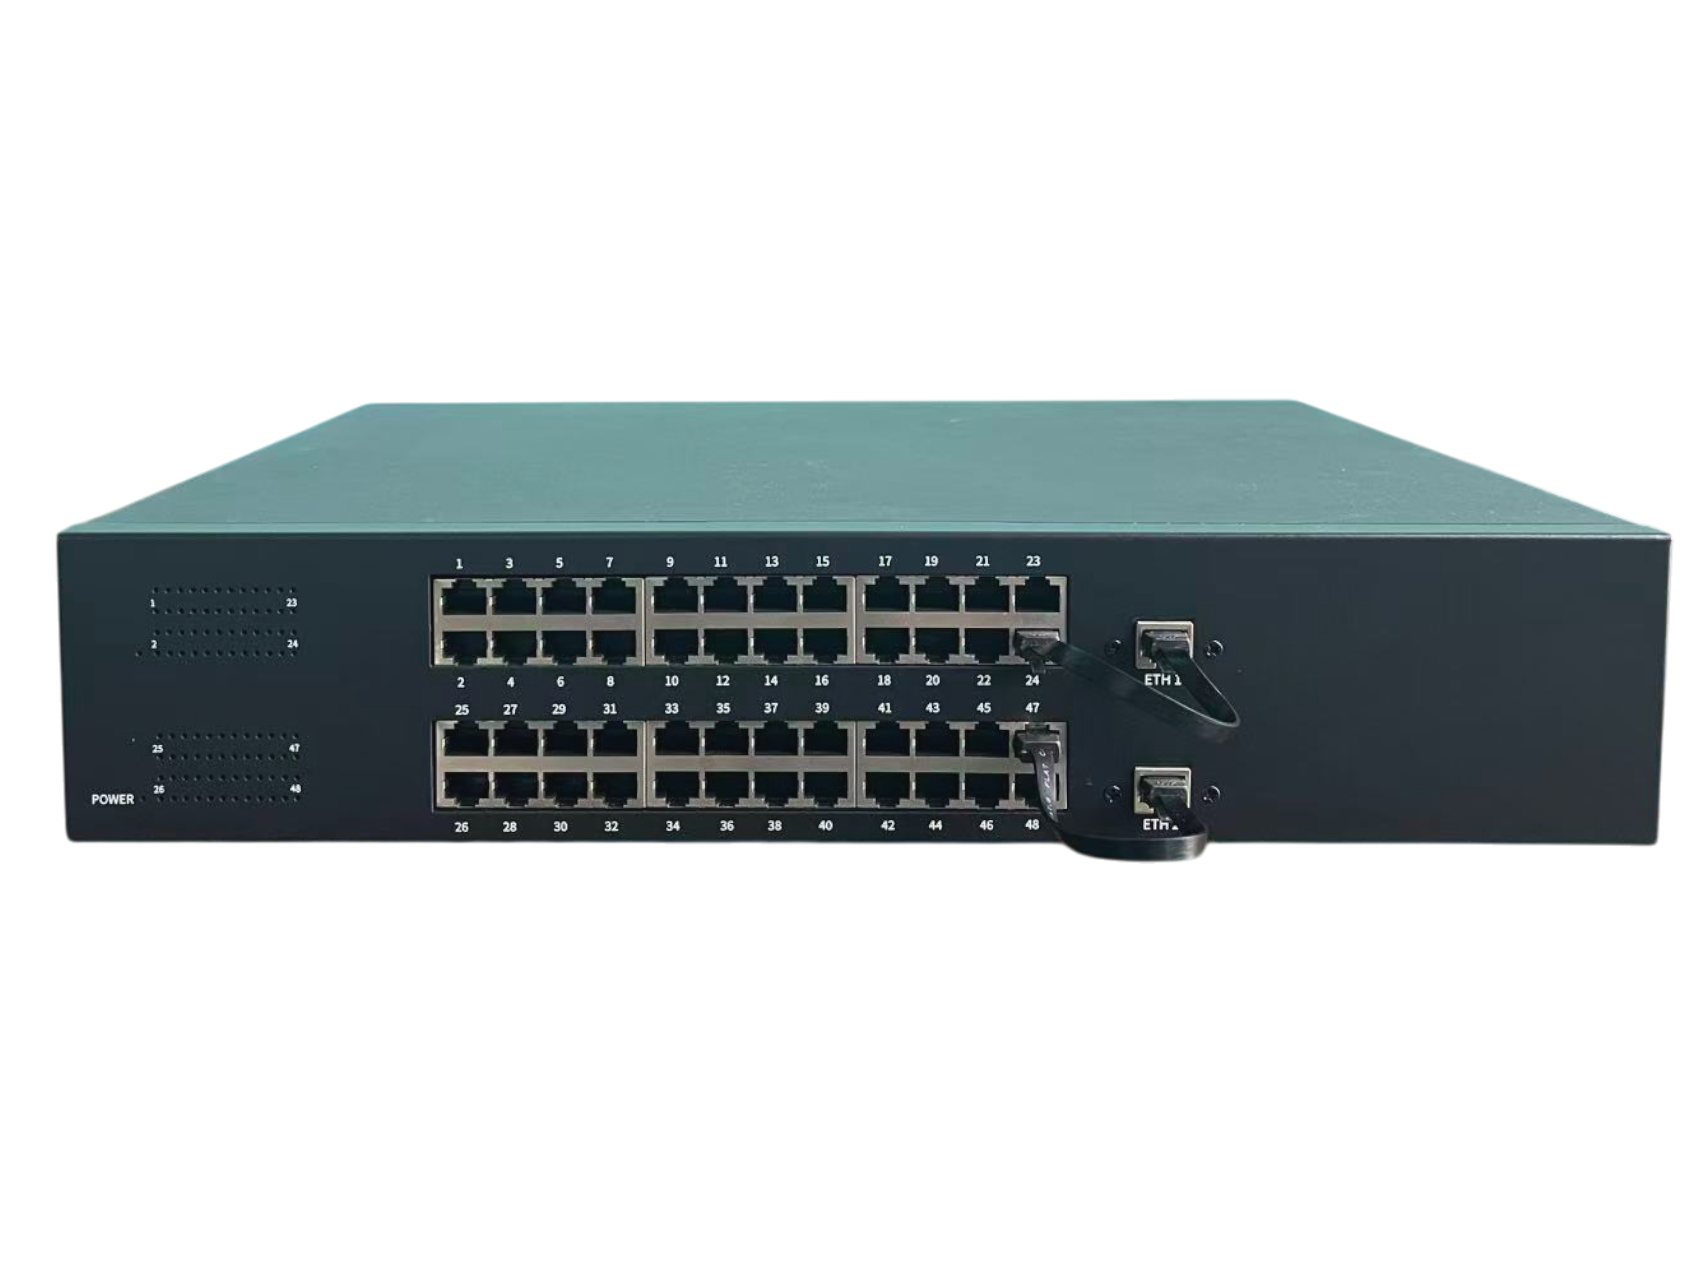
| 隔离能力与子路由数 | 单台仅支持单网络;50 组网络需堆砌 50 台路由器 | 单台硬件切分最高 60 组完全隔离子路由,独占网段与独立 MAC |
| 代理掉线保护 (Kill-Switch) | 极易静默泄漏:代理挂断后自动回退主线宽带真实 IP | 内核级 Kill-Switch:隧道异常毫秒级阻断 WAN 通讯,绝无真实 IP 穿透 |
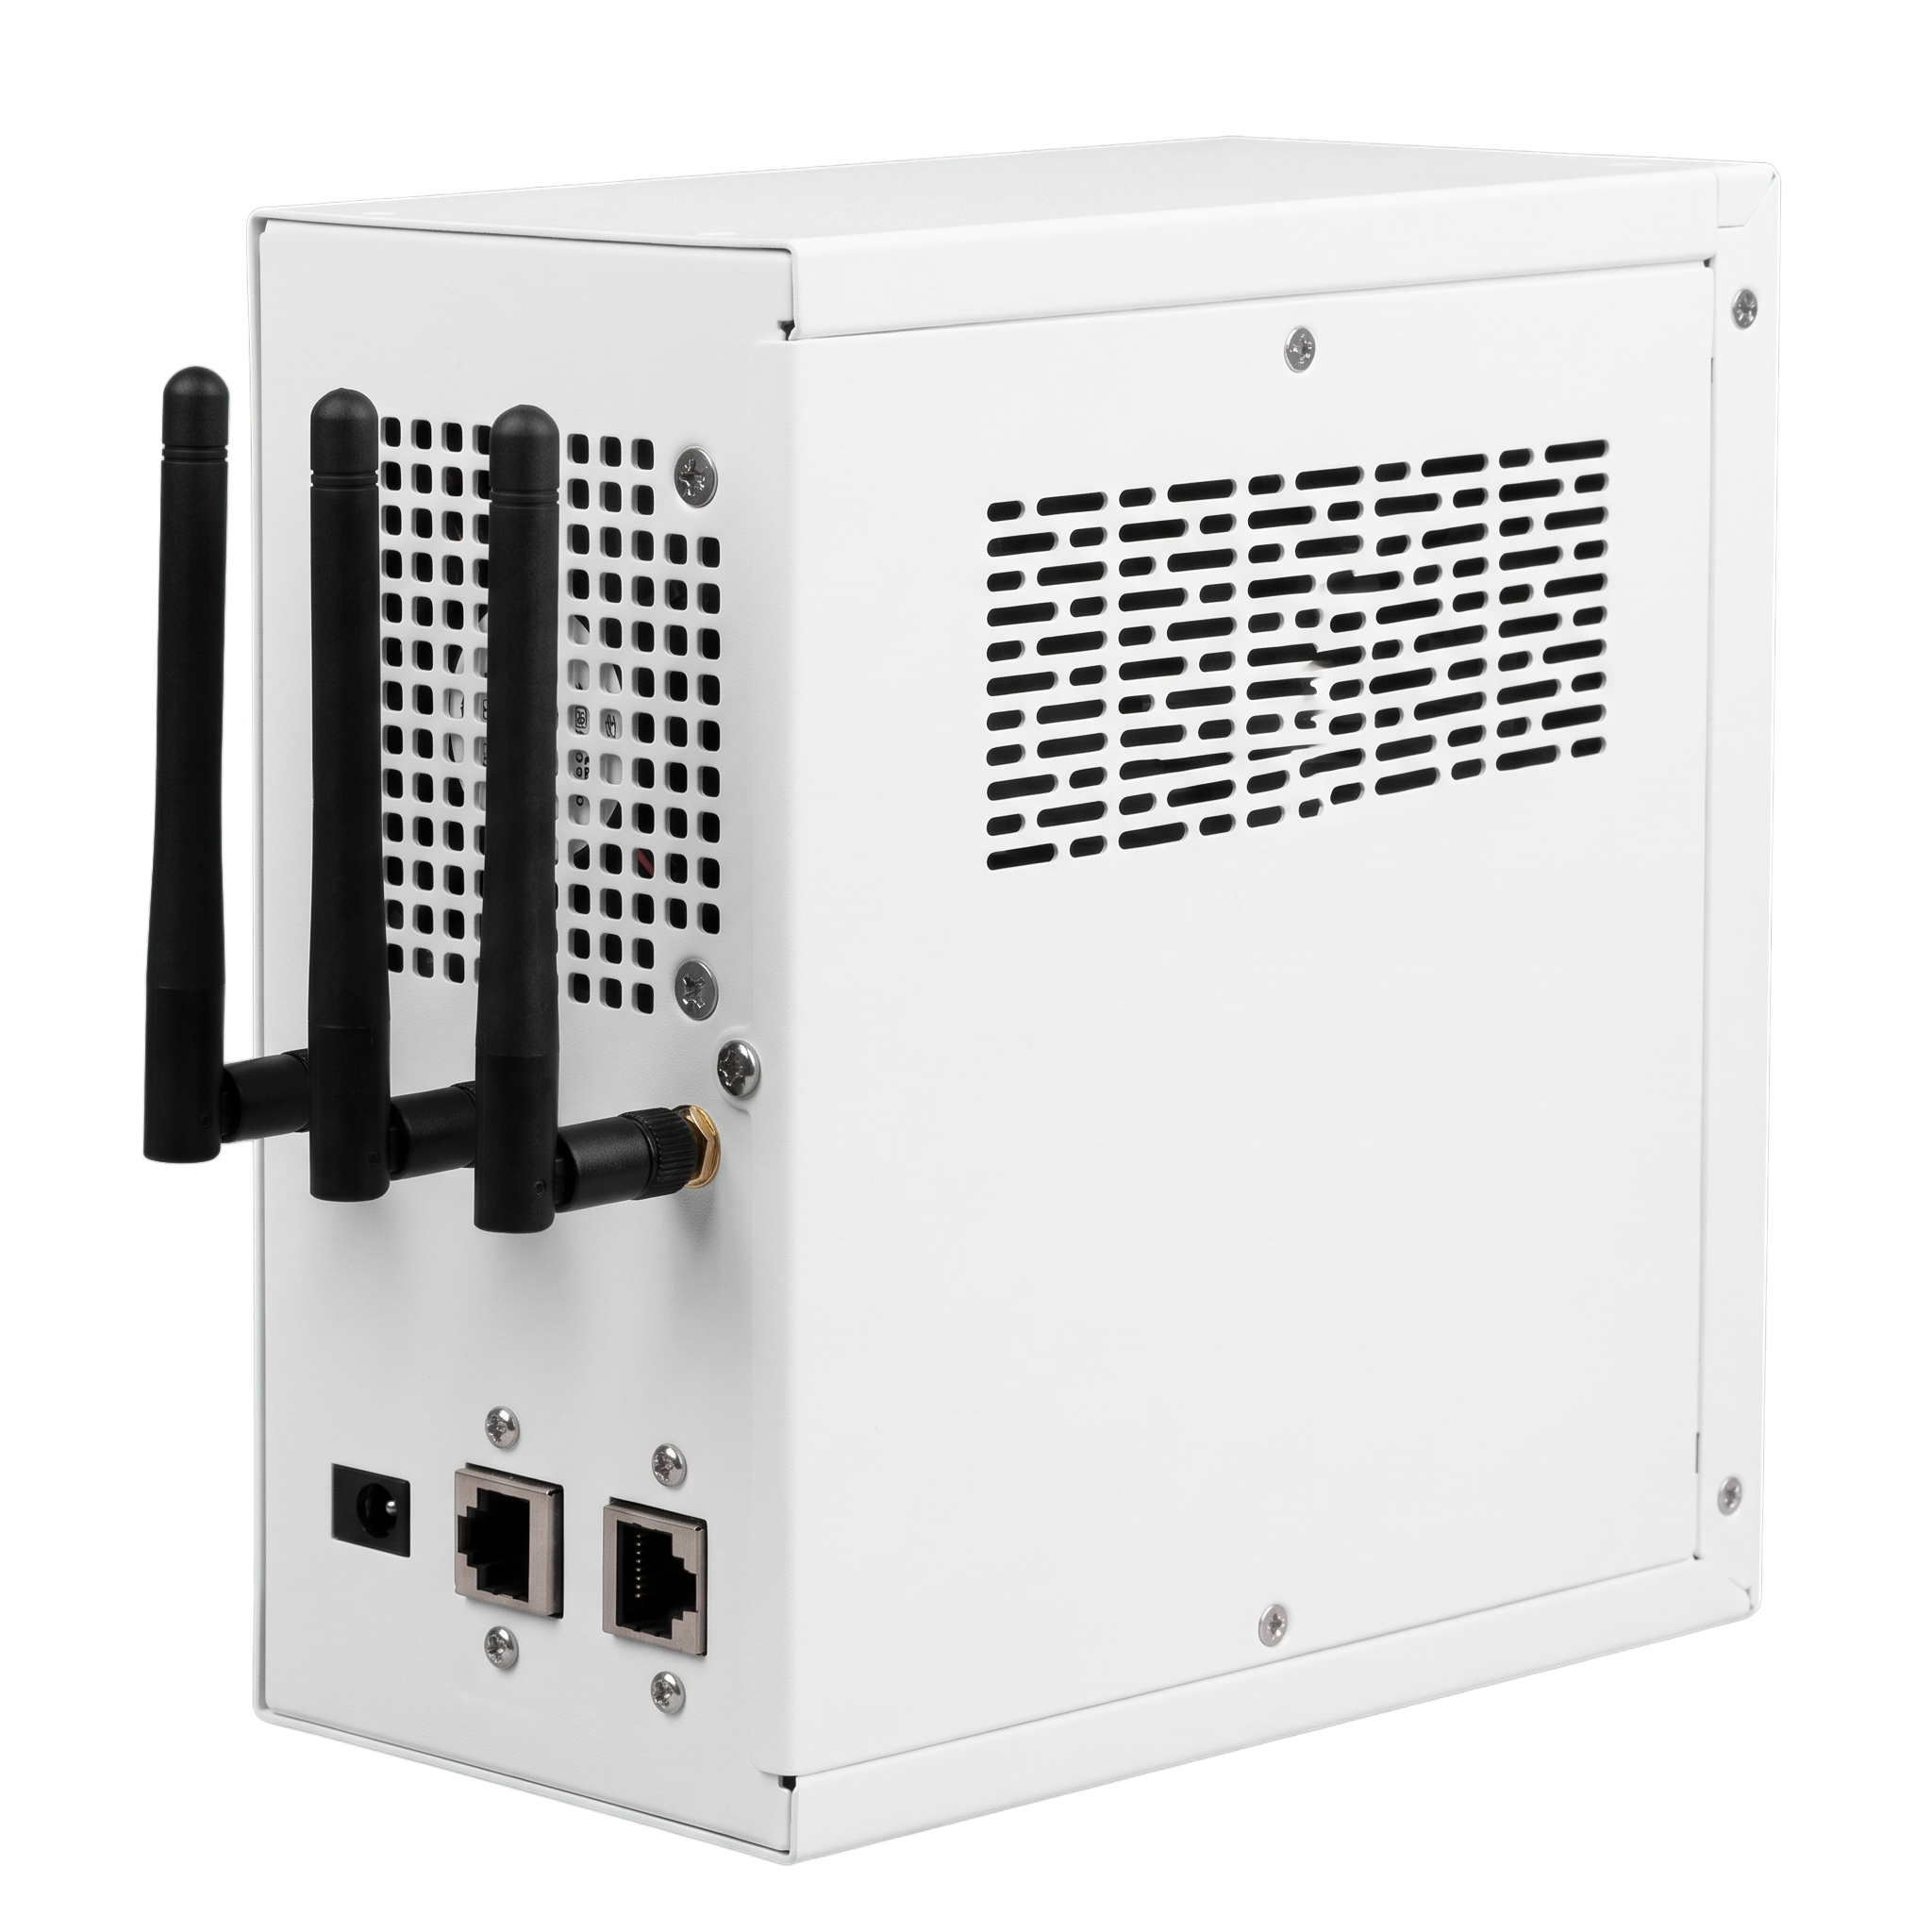
| 机房布线与功耗散热 | 机架布满繁复适配器与网线,2.4G/5G 严重互冲 | 紧凑全铝合金外壳,单电源供电,双频天线高增益定向覆盖 |
BPR-W 核心网络隔离与安全防护机制
BPR-W 在底层设计上从三个维度杜绝账号关联与指纹泄漏风险:
- 多子路由独立网络栈:每组子路由拥有独立的 SSID 广播、专属网段、独立 DHCP 池与物理级 IEEE MAC 地址,彼此之间二层数据完全隔离,杜绝终端跨网段互访与网络指纹重叠。
- 底层内核级 Kill-Switch 流量熔断:传统客户端软件若异常崩溃,流量会直接裸奔直连真实网络。BPR-W 将防泄漏逻辑下沉至路由器内核路由表,一旦检测到绑定的境外代理或专线链路心跳丢失,系统在毫秒内切断该子路由的所有外网转发,直到代理恢复前绝不暴露任何真实宽带 IP。
- CloudLink 云端节点一键直达:支持一键将企业在阿里云、腾讯云、AWS 或自建机房的纯净 VPS 主机快速转化为专属代理出口,并按需指派绑定到指定子路由,保障公网出口 IP 的纯净度与独占性。
典型应用场景:跨境电商多店铺与社媒运营
企业依托 BPR-W 软路由可以迅速搭建高可靠、低成本的跨境隔离网络:
- 亚马逊/TikTok/Shopee 多店铺物理防关联网:单台路由器分配 10~60 组子路由,每个店铺电脑或专用运营手机连接专属无线 SSID,配合专属出口 IP 与隔离 MAC,彻底解决店铺关联封号隐患。
- 社媒短视频与海外直播矩阵:高增益 5GHz 频段为运营手机提供大带宽低延迟无线接入,结合内部端口映射局域网群控(免除代理流量开销),实现数十台移动端集中分发与自动化巡检。
- 分布式爬虫与海外数据采集:为采集节点提供轮换代理或固定多出口隔离,防范反爬虫风控策略。
工程选型建议:BPR-W10 vs BPR-W60
| 规格指标 | BPR-W10 基础款 | BPR-W60 旗舰款 |
|---|---|---|
| 最大独立子路由数 | 最高 10 组独立无线子路由 | 最高 60 组独立无线子路由 |
| 建议并发终端数 | 10 ~ 25 台设备并发运营 | 60 ~ 120 台设备高密度并发 |
| 网络接口与无线规格 | 双千兆 RJ45 + 双频 Wi-Fi | 双千兆 RJ45 + 高增益可拆卸多天线阵列 |
| 适用团队规模 | 初创跨境团队、3~5 人工作室精品店铺 | 规模化外贸企业、MCN 机构与手机矩阵机架 |
常见问题解答 (FAQ)
企业在软路由采购与部署时的常见疑问:
- 问:BPR-W 相比在电脑上安装指纹浏览器加代理客户端,优势在哪里? 答:指纹浏览器仅能防护浏览器层面的 JS 指纹,操作系统层面的后台更新、应用软件请求、DNS 解析以及 WebRTC 依然会通过真实网卡泄漏真实宽带 IP;且软件客户端崩溃瞬间流量将直接裸奔。BPR-W 从网络物理层与路由器内核实施全局代理解耦和 Kill-Switch 拦截,任何未经代理的流量均无法流出,真正做到整机全流量防护。
- 问:多组子路由共用一条宽带上行,会不会引起各平台对网络归属的关联判定? 答:不会。平台风控检测的是终端访问其服务器时暴露的“公网出口 IP”、“DNS 服务器”与“网络特征指纹”。BPR-W 的每组子路由均被绑定到彼此独立的专属纯净代理节点(或 CloudLink VPS 出口),外部平台看到的是遍布各国的独立公网出口,与本地宽带的运营商和局域网完全解耦。
方案与硬件联动
相关产品与落地组合
本指南所涵盖的核心算力主机、网络网关与开箱即用套件: